Ein IT-Notfallplan umfasst ein bis zwei Seiten und beantwortet fünf Fragen: Wer entscheidet, wer wird in welcher Reihenfolge informiert, welche Systeme müssen zuerst wieder laufen, wo liegen Zugangsdaten und Verträge, und welche Telefonnummern brauche ich. Er ersetzt keine ausführliche Notfallplanung, aber er sorgt dafür, dass die ersten dreißig Minuten nicht mit Suchen vergehen. Entscheidend ist, dass er ausgedruckt griffbereit liegt: Ein Plan, der ausschließlich auf dem ausgefallenen Server liegt, hilft niemandem. Das BSI empfiehlt KMU dafür seine IT-Notfallkarte „Verhalten bei IT-Notfällen“ als Aushang, ergänzt um die eigene Notfallnummer (Stand: 08/2026).
Was gehört in einen IT-Notfallplan?
Sortieren Sie den Plan nicht nach Themen, sondern nach der Reihenfolge, in der Sie die Informationen tatsächlich brauchen. Jemand steht um 6:15 Uhr im Büro, nichts geht, und liest von oben nach unten.
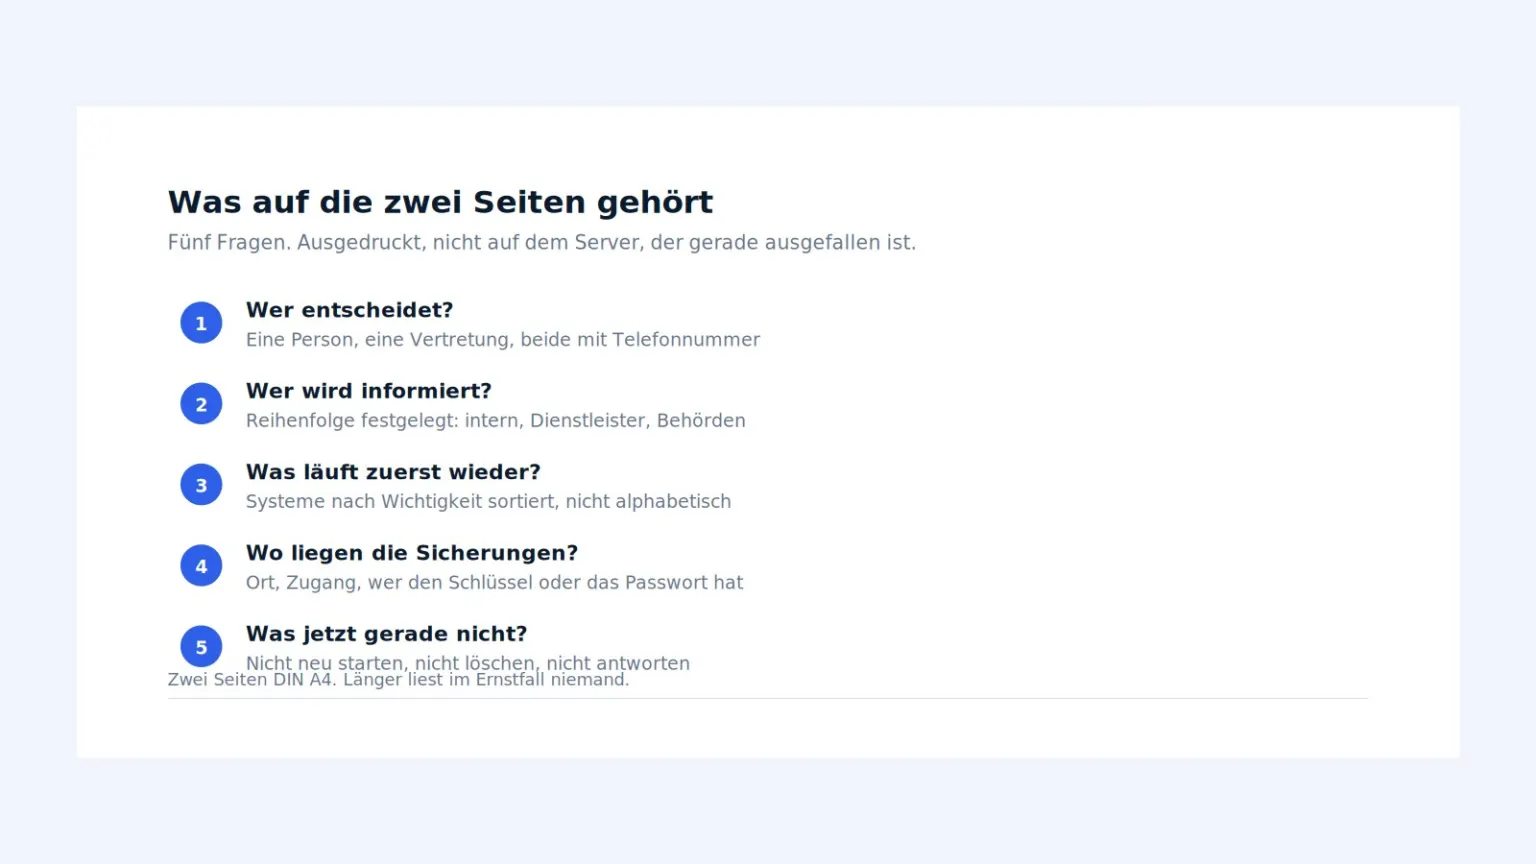
Was auf die zwei Seiten gehört
Fünf Fragen. Ausgedruckt, nicht auf dem Server, der gerade ausgefallen ist.
-
Wer entscheidet?
Eine Person, eine Vertretung, beide mit Telefonnummer
-
Wer wird informiert?
Reihenfolge festgelegt: intern, Dienstleister, Behörden
-
Was läuft zuerst wieder?
Systeme nach Wichtigkeit sortiert, nicht alphabetisch
-
Wo liegen die Sicherungen?
Ort, Zugang, wer den Schlüssel oder das Passwort hat
-
Was jetzt gerade nicht?
Nicht neu starten, nicht löschen, nicht antworten
Zwei Seiten DIN A4. Länger liest im Ernstfall niemand.
1. Wer entscheidet. Eine Person mit Namen und Handynummer, dazu eine Vertretung. Nicht „die Geschäftsführung“, sondern Frau Berger, 0170 …, ersatzweise Herr Kaya, 0171 … Sie entscheidet, ob Systeme vom Netz gehen, ob ein Dienstleister gerufen wird und ob der Betrieb den Tag über analog weiterläuft. Ohne diese Festlegung diskutieren vier Leute, und niemand handelt.
2. Wer wird informiert, in welcher Reihenfolge. Eine kurze Kette: zuerst die entscheidende Person, dann der IT-Dienstleister, dann das Team, dann – je nach Lage – Kunden mit laufenden Terminen. Der Maßnahmenkatalog zum Notfallmanagement der Allianz für Cyber-Sicherheit empfiehlt genau das: eine Liste aller Ansprechpartner anlegen und vorab klären, wer wann erreichbar ist (Stand: Mai 2021).
3. Welche Systeme sind wie wichtig. Schreiben Sie drei bis fünf Systeme auf und dahinter, wie lange der Betrieb ohne sie durchhält. Dateiablage: vier Stunden. Warenwirtschaft: ein Tag. Telefonanlage: eine Stunde. Das ist keine Wissenschaft, legt aber fest, woran Ihr Dienstleister zuerst arbeitet. Ohne Priorisierung repariert er das, was am einfachsten zu reparieren ist.
4. Wo Zugangsdaten und Verträge liegen. Nicht die Passwörter selbst, sondern der Weg dorthin: In welchem Passwortmanager? Wer hat das Hauptpasswort? Wo liegt der Notfallzugang, falls diese Person im Urlaub ist? Dazu Vertragsnummern für Internetanschluss, Serverhosting, Cyberversicherung.
5. Welche Nummern Sie brauchen. IT-Dienstleister mit Reaktionszeit, Internetanbieter mit Kundennummer, Versicherung mit Policennummer, Elektriker, Vermieter. Und für den Fall einer Straftat die Zentrale Ansprechstelle Cybercrime (ZAC) des Landeskriminalamts Ihres Bundeslandes – die Polizeien der Länder und des Bundes unterhalten diese Stellen ausdrücklich für Wirtschaftsunternehmen. Nummer einmal heraussuchen und eintragen, statt sie im Ernstfall zu googeln.
6. Was in den ersten dreißig Minuten passiert. Der Teil, den die meisten Pläne nicht haben. Dazu gleich mehr.
Wer ruft wen an, wenn der Server nicht mehr startet?
Die Frage klingt banal. In der Praxis scheitert sie an drei Stellen.
Erstens: Der Mitarbeiter, der den Ausfall zuerst bemerkt, weiß nicht, ob er anrufen darf. Also wartet er, bis jemand mit mehr Verantwortung eintrifft. Vierzig Minuten sind weg. Für genau diesen Punkt hat das BSI die IT-Notfallkarte entwickelt, einen Aushang im Format der bekannten Brandschutzordnung. Ihre Kernbotschaften: Ansprechpartner und deren Erreichbarkeit kennen, entscheidende Informationen sofort weitergeben, Gegenmaßnahmen nur nach Absprache treffen. Aufhängen soll man sie dort, „wo IT-Anwenderinnen und IT-Anwender diese Information im IT-Notfall finden sollten“.
Zweitens: Die hinterlegte Nummer ist die Zentrale des Dienstleisters, und die ist um 6:15 Uhr nicht besetzt. Der BSI-Maßnahmenkatalog formuliert das als Vorbereitungsaufgabe: den angemessenen Erstkontakt bestimmen und dessen Erreichbarkeit „zu den relevanten Arbeitszeiten“ sicherstellen. Wenn Ihr Betrieb um 6 Uhr anfängt, ist Support ab 9 Uhr eine Lücke.
Drittens: Es ruft niemand an, weil niemand weiß, ob es überhaupt ein Notfall ist. Ein Server, der nicht startet, kann ein defektes Netzteil sein oder ein Verschlüsselungsangriff. Die Unterscheidung ist die erste Frage im BSI-Papier „TOP 12 Maßnahmen bei Cyber-Angriffen“: ob bewertet wurde, „ob es sich um einen Cyber-Angriff oder lediglich um einen technischen Defekt handelt“. Für den Zettel heißt das: Melden Sie im Zweifel. Die Bewertung macht der Dienstleister.
Was tun Sie in den ersten 30 Minuten – und was gerade nicht?
Die erste halbe Stunde entscheidet oft darüber, wie teuer die nächsten zwei Wochen werden. Vier Punkte, die auf den Plan gehören.
Ruhe bewahren und dokumentieren. Der BSI-Maßnahmenkatalog beginnt den Abschnitt zur Bewältigung tatsächlich mit dem Satz „Bewahren Sie Ruhe.“ Danach: fortwährend dokumentieren, was passiert ist und was Sie getan haben. Ein Blatt Papier reicht.
Beweise sichern, bevor jemand herumprobiert. Log-Dateien, Systemprotokolle, Fotos von Fehlermeldungen und Erpressernachrichten. Der Maßnahmenkatalog empfiehlt, diese Daten zu sammeln, „am besten, bevor Sie auf den Systemen eine Analyse starten“ – sie sind für eine spätere forensische Auswertung und eine mögliche Strafanzeige wesentlich. Ein Handyfoto vom Bildschirm kostet zehn Sekunden.
Betroffene Systeme vom Netz trennen. Netzwerkkabel ziehen, WLAN aus. Die TOP 12 fragen ausdrücklich danach, ob betroffene Systeme vom Netzwerk und vom Internet getrennt wurden. Wichtig ist die Reihenfolge: trennen ja, ausschalten nur nach Rücksprache.
Backups stoppen und schützen. Dieser Punkt wird fast immer übersehen. Läuft die Sicherung weiter, überschreibt sie unter Umständen den letzten intakten Stand mit verschlüsselten Daten. Auch das steht in den TOP 12: „Wurden Backups gestoppt und vor möglichen weiteren Einwirkungen geschützt?“ Wie Sie Sicherungen aufbauen, die ein Angreifer gar nicht erst erreicht, steht im Artikel Ransomware-Schutz: was wirklich hilft.
Und was gerade nicht: nicht mehrfach neu starten in der Hoffnung, dass es beim dritten Mal geht. Nicht auf eigene Faust Virenscanner über das System jagen. Nicht verdächtige Dateien löschen. Nicht auf Lösegeldforderungen antworten, ohne dass jemand mit Erfahrung mitliest. Die IT-Notfallkarte sagt es in einem Satz: Gegenmaßnahmen nur nach Absprache mit den zuständigen Ansprechpartnern.
Warum der Notfallplan nicht nur digital vorliegen darf
Hier liegt der Punkt, an dem sonst gute Pläne wertlos werden.
Der Notfallplan liegt als PDF im Ordner „Organisation“ auf dem Fileserver. Die Nummern des Dienstleisters stehen in einer Excel-Tabelle daneben. Die Zugangsdaten liegen im Passwortmanager, der über den Firmenserver synchronisiert. Und jetzt ist der Server verschlüsselt.
Das BSI formuliert die Anforderung in seinem IT-Grundschutz-Baustein DER.4 (Notfallmanagement) knapp: Das Notfallhandbuch „SOLLTE auch im Notfall zugänglich sein“ (DER.4.A1, Edition 2023). Ein Satz, und die meisten kleinen Unternehmen erfüllen ihn nicht.
Praktisch heißt das drei Dinge. Drucken Sie den Plan aus – ein Exemplar im Büro an einer Stelle, die jeder kennt, ein zweites bei der entscheidenden Person zu Hause. Papier startet immer. Die wichtigsten Telefonnummern gehören zusätzlich ins private Handy der Verantwortlichen, nicht nur ins Firmen-Adressbuch. Und für Zugangsdaten brauchen Sie einen Weg hinein, der außerhalb des laufenden Systems liegt: üblich ist ein versiegelter Umschlag mit dem Hauptpasswort des Passwortmanagers, hinterlegt im Safe oder beim Steuerberater, mit dokumentierter Regel, wer ihn wann öffnen darf. Unelegant, funktioniert.
Der Test dauert zwei Minuten. Schalten Sie gedanklich Server und Firmen-E-Mail ab. Kommen Sie noch an Notfallplan, Nummern und Zugangsdaten?
Wie kurz darf ein Notfallplan sein?
So kurz, dass er gelesen wird.
Das BSI beschreibt in DER.4.A1 ein Notfallhandbuch mit Rollen, Sofortmaßnahmen, Alarmierung und Eskalation sowie Kommunikations-, Geschäftsfortführungs-, Wiederanlauf- und Wiederherstellungsplänen. Für einen Betrieb mit zwölf Leuten ohne eigene IT ist das in dieser Tiefe kaum umsetzbar. Der Baustein führt die Anforderung selbst nicht als Basis-, sondern als Standard-Anforderung – erfüllt werden „SOLLTE“ sie, nicht „MUSS“.
Die ehrliche Übersetzung: Nehmen Sie die Gliederung ernst, kürzen Sie den Umfang radikal. Rollen sind bei Ihnen zwei Namen. Sofortmaßnahmen sind sechs Zeilen. Alarmierung ist eine Reihenfolge mit vier Einträgen. Wiederanlauf ist eine Liste mit drei Systemen und ihrer Priorität.
Zwei Seiten, die existieren und aktuell sind, schlagen vierzig Seiten, die niemand gelesen hat. Ein Punkt aus DER.4.A1 gilt trotzdem: regelmäßig prüfen, ob das Dokument noch stimmt. Nummern ändern sich, Mitarbeiter wechseln, Dienstleister auch.
Wie sieht das in drei Betrieben konkret aus?
Handwerksbetrieb, 12 Mitarbeiter, Heizung und Sanitär. Der Zettel hängt im Büro neben dem Schlüsselkasten und liegt zusätzlich im Firmenwagen des Chefs. Kritisch ist nicht der Server, sondern der Zugriff auf Aufträge und Termine – ohne die fahren fünf Monteure ins Nichts. Deshalb steht oben auf dem Plan eine Zeile, die mit IT nichts zu tun hat: Wo die ausgedruckte Tagesplanung liegt und wer sie morgens erstellt.
Architekturbüro, 18 Personen. Hier hängt die Priorisierung an Terminen von außen. Ein Abgabetermin bei der Baubehörde verschiebt sich nicht, weil ein Server ausgefallen ist. Auf dem Plan steht deshalb neben jedem laufenden Projekt der nächste harte Termin und die Kontaktperson beim Bauherrn – damit jemand innerhalb einer Stunde anrufen und verschieben kann, statt am Abgabetag zu erklären, warum nichts kommt.
Werbeagentur, 7 Personen, viel Homeoffice. Es gibt kein Büro, in dem man den Zettel aufhängen könnte. Der Plan liegt deshalb ausgedruckt bei der Geschäftsführerin und beim zweiten Gesellschafter. Kritisch sind Rohdaten laufender Produktionen und die Zugänge zu Kundenkonten bei Werbeplattformen. Auf dem Plan steht daher eine Zeile, die viele vergessen: Welche Zugänge gehören uns, welche dem Kunden – und wen rufen wir an, wenn wir aus einem Kundenkonto ausgesperrt sind.
Welche Meldepflichten können auf Sie zukommen?
Kurz vorweg, ernst gemeint: Das Folgende ist keine Rechtsberatung. Ob und was Sie melden müssen, hängt vom Einzelfall ab – die Antwort gehört im Ernstfall zu den ersten Anrufen.
Datenschutz. Nach Art. 33 Abs. 1 DSGVO meldet der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten der zuständigen Aufsichtsbehörde „unverzüglich und möglichst binnen 72 Stunden, nachdem ihm die Verletzung bekannt wurde“ – es sei denn, ein Risiko für die Rechte und Freiheiten natürlicher Personen ist unwahrscheinlich (Stand: 08/2026). Die Uhr läuft ab Kenntnis, nicht ab Behebung. Deshalb gehört die Nummer Ihres Datenschutzbeauftragten oder Ihrer Rechtsberatung auf den Plan.
NIS-2. Das deutsche NIS2-Umsetzungsgesetz ist Anfang Dezember 2025 in Kraft getreten. Es knüpft an Sektoren und Größen an: Nach dem Entscheidungsbaum des BSI zur Betroffenheitsprüfung setzt die Einstufung als „wichtige Einrichtung“ im Regelfall mindestens 50 Mitarbeitende oder mehr als 10 Mio. € Jahresumsatz und mehr als 10 Mio. € Jahresbilanzsumme voraus. Ein Betrieb mit 12 oder 20 Personen fällt üblicherweise nicht direkt darunter – wohl aber möglicherweise als Auftragnehmer eines Unternehmens, das betroffen ist und Anforderungen weiterreicht. Für betroffene Einrichtungen nennt das BSI drei Stufen: Erstmeldung binnen 24 Stunden, Folgemeldung binnen 72 Stunden, Abschlussmeldung spätestens nach einem Monat (Stand: 08/2026).
Der Maßnahmenkatalog des BSI empfiehlt, Meldewege vorzubereiten, damit externe Meldepflichten „während des IT-Notfalls fristgerecht“ erfüllt werden können. Genau dafür steht auf Ihrem Zettel eine Zeile: Wer klärt die Meldefrage, unter welcher Nummer.
Ein Notfallplan ist schnell geschrieben. Die unangenehme Frage steht dahinter: Wie lange dauert es wirklich, bis Ihre Daten wieder da sind – und wurde das je ausprobiert?
Wie wir Sicherungen aufbauen und die Wiederherstellung monatlich protokollieren, steht auf der Seite Backup und getestete Wiederherstellung. Die Grundlagen erklärt der Artikel Die 3-2-1-Backup-Regel einfach erklärt.
Jeder verspricht Backups. Wir beweisen Wiederherstellung.
Häufige Fragen zum IT-Notfallplan
Was ist ein IT-Notfallplan?
Ein IT-Notfallplan ist eine schriftliche Handlungsanweisung für den Fall, dass wichtige IT-Systeme ausfallen oder angegriffen werden. Er legt fest, wer entscheidet, wer informiert wird, welche Systeme Vorrang haben, wo Zugangsdaten und Verträge liegen und welche Sofortmaßnahmen gelten.
Wie lang sollte ein IT-Notfallplan sein?
Ein bis zwei Seiten. Entscheidend ist nicht der Umfang, sondern dass der Plan aktuell ist, jeder ihn findet und jemand ihn in wenigen Minuten durcharbeiten kann. Ausführliche Notfallhandbücher nach BSI-Vorbild sind für Betriebe mit eigener IT-Abteilung gedacht.
Wer erstellt den IT-Notfallplan, wenn wir keine IT-Abteilung haben?
In der Regel die Geschäftsführung gemeinsam mit dem externen IT-Dienstleister. Die Geschäftsführung entscheidet über Prioritäten und Zuständigkeiten. Der Dienstleister liefert die technischen Angaben: welche Systeme es gibt, wie lange eine Wiederherstellung dauert und welche Reaktionszeiten vertraglich zugesagt sind.
Wo bewahrt man den IT-Notfallplan auf?
Mindestens an zwei Orten, davon einer außerhalb der betroffenen IT: ausgedruckt im Büro und ausgedruckt bei der entscheidenden Person zu Hause. Das BSI verlangt in DER.4.A1, dass die Notfalldokumentation auch im Notfall zugänglich ist. Eine Datei auf dem Server, der gerade ausgefallen ist, erfüllt das nicht.
Was ist die IT-Notfallkarte des BSI?
Ein kostenloser Aushang im Format der Brandschutzordnung, den Sie um Ihre eigene Notfall-Telefonnummer ergänzen. Sie vermittelt allen Beschäftigten drei Punkte: Ansprechpartner und deren Erreichbarkeit kennen, Informationen sofort weitergeben, Gegenmaßnahmen nur nach Absprache treffen. Sie ersetzt keinen Notfallplan, sondern macht ihn im Alltag sichtbar.
Was sollte man bei einem IT-Ausfall auf keinen Fall tun?
Mehrfach neu starten, eigenmächtig Bereinigungswerkzeuge laufen lassen, verdächtige Dateien löschen oder Systeme abschalten, bevor Spuren gesichert sind. Das BSI-Papier „TOP 12 Maßnahmen bei Cyber-Angriffen“ empfiehlt, betroffene Systeme vom Netz zu trennen, Backups zu stoppen und Protokolle, Log-Dateien und Bildschirmfotos zu sichern, bevor auf den Systemen analysiert wird.
Muss ich einen IT-Ausfall melden?
Das hängt vom Fall ab und ist keine Frage, die dieser Artikel beantworten kann. Sind personenbezogene Daten betroffen, greift die Meldepflicht nach Art. 33 DSGVO mit der Frist von möglichst 72 Stunden ab Kenntnis. Bei Straftaten können Sie sich an die Zentrale Ansprechstelle Cybercrime des Landeskriminalamts Ihres Bundeslandes wenden. Klären Sie beides vorab mit Ihrer Rechtsberatung.
Wie oft sollte man den Notfallplan aktualisieren?
Mindestens jährlich und immer dann, wenn sich Zuständigkeiten, Dienstleister, Telefonnummern oder Systeme ändern. DER.4.A1 verlangt eine regelmäßige Prüfung auf Aktualität und empfiehlt zusätzlich Tests und Übungen. Ein Probealarm im Jahr genügt, um die groben Lücken zu finden.
Quellen
- https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Unternehmen-allgemein/IT-Notfallkarte/IT-Notfallkarte/it-notfallkarte.htmlBSI, IT-Notfallkarte „Verhalten bei IT-Notfällen". Belegt Zweck, die drei Kernbotschaften der Karte und die Empfehlung zur Platzierung im Betrieb.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Unternehmen-allgemein/IT-Notfallkarte/FAQ/faq_node.htmlBSI, FAQ zur IT-Notfallkarte. Belegt die Ergänzung um eine eigene Notfall-Telefonnummer und die Anforderung, Erreichbarkeit und Bereitschaft des Erstkontakts sicherzustellen.Abgerufen: 2026-08-07
- https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/Notfallkarte/Massnahmenkatalog_Notfallmanagement.pdf„Maßnahmenkatalog zum Notfallmanagement – Fokus IT-Notfälle", Allianz für Cyber-Sicherheit des BSI u. a., Stand Mai 2021. Belegt: Adressat sind Geschäftsführer und IT-Verantwortliche in KMU; Ansprechpartnerliste mit Vorabsprachen; Erreichbarkeit des Erstkontakts zu den relevanten Arbeitszeiten; „Bewahren Sie Ruhe"; Sicherung von Log-Dateien und Bildschirmfotos vor der Analyse; Prüfung der Kontaktaufnahme zur Zentralen Ansprechstelle Cybercrime (ZAC); Vorbereitung von Meldewegen.Abgerufen: 2026-08-07
- https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/Notfallkarte/TOP_12_Massnahmen.pdf„TOP 12 Maßnahmen bei Cyber-Angriffen", Allianz für Cyber-Sicherheit des BSI u. a., Stand September 2019. Belegt: erste Bewertung Angriff vs. technischer Defekt; Trennen betroffener Systeme vom Netz; Stoppen und Schützen der Backups; forensische Sicherung digitaler Spuren.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/05_DER_Detektion_und_Reaktion/DER_4_Notfallmanagement_Edition_2023.pdfBSI IT-Grundschutz-Kompendium, Baustein DER.4 Notfallmanagement, Edition 2023. Belegt den Wortlaut der Standard-Anforderung DER.4.A1 (Inhalte eines Notfallhandbuchs, Zugänglichkeit im Notfall, regelmäßige Aktualisierung und Tests).Abgerufen: 2026-08-07
- https://dejure.org/gesetze/DSGVO/33.htmlArt. 33 Abs. 1 DSGVO. Belegt die Meldung an die Aufsichtsbehörde „unverzüglich und möglichst binnen 72 Stunden".Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Meldepflicht/NIS-2-Meldepflicht_node.htmlBSI, NIS-2-Meldepflicht. Belegt die dreistufigen Fristen 24 Stunden / 72 Stunden / ein Monat für erhebliche Sicherheitsvorfälle.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/NIS-2/nis-2-betroffenheit-entscheidungsbaum.pdfBSI, Entscheidungsbaum der NIS-2-Betroffenheitsprüfung. Belegt die Größenschwellen ab 50 Mitarbeitenden bzw. über 10 Mio. € Jahresumsatz und über 10 Mio. € Jahresbilanzsumme.Abgerufen: 2026-08-07
- https://www.polizei.de/Polizei/DE/Einrichtungen/ZAC/zac_node.htmlPolizei, Zentrale Ansprechstellen Cybercrime der Polizeien der Länder und des Bundes für Wirtschaftsunternehmen und Behörden. Belegt Existenz und Zuständigkeit der ZAC.Abgerufen: 2026-08-07