Wirksamer Ransomware-Schutz besteht aus zwei Teilen: Maßnahmen, die einen Angriff unwahrscheinlicher machen, und einer Datenkopie, an die der Angreifer nicht herankommt. Kein Schutz verhindert alle Angriffe – aber wer eine getrennt aufbewahrte Sicherung hat, aus der schon einmal zurückgespielt wurde, macht aus einem Verschlüsselungsangriff ein Ausfallproblem statt einer Existenzfrage. Ein Backup auf einer dauerhaft angeschlossenen USB-Festplatte oder einem gemappten Netzlaufwerk erfüllt diese Bedingung nicht: Es wird mitverschlüsselt.
Was passiert bei einem Verschlüsselungsangriff eigentlich technisch?
Die verbreitete Vorstellung: Jemand öffnet einen Anhang, der Bildschirm wird rot. So läuft es selten.
Zuerst verschafft sich jemand Zugang – über eine Phishing-Mail, ein erreichbares System mit bekannter Sicherheitslücke oder gestohlene Zugangsdaten. Dann passiert erst einmal nichts Sichtbares: Laut BSI-Maßnahmenkatalog Ransomware (Stand 24.02.2022) bewegen Angreifer sich „nach der initialen Infektion teilweise mehrere Wochen im Netzwerk“ und weiten Rechte aus.
Dann kommen die beiden Schritte, die den Schaden bestimmen. Erstens werden Sicherungen gesucht; das BSI formuliert es ungewöhnlich direkt: Es sei „inzwischen bei Schadprogramm-Infektionen üblich, dass Angreifende mit zuvor erlangten Administrationsrechten gezielt nach allen Backups suchen und diese, ebenso wie Produktivsysteme, verschlüsseln“. Zweitens werden Daten abgezogen, bevor etwas verschlüsselt wird.
Erst am Ende läuft die Verschlüsselung, oft nachts oder am Wochenende. Betroffen sind nicht nur die Rechner, sondern laut BSI auch „Daten auf zugänglichen Netzlaufwerken oder eingebundenen Cloud-Diensten“. Verwendet werden Algorithmen, die als sicher gelten; ohne den Schlüssel der Täter ist eine Entschlüsselung in der Regel nicht möglich.
Diese Reihenfolge erklärt, warum viele Schutzmaßnahmen zu spät ansetzen.
Reicht ein Virenscanner gegen Ransomware?
Nein. Das ist keine Kritik an Virenschutzprodukten, sondern eine Aussage über ihre Funktionsweise.
Klassische Erkennung arbeitet mit Signaturen: Bekannte Schadsoftware hat einen Fingerabdruck, der Scanner gleicht ab. Das BSI dazu: „Neue Versionen von Schadsoftware werden nur selten sofort über normale AV-Signaturen erkannt.“ Ein Fingerabdruck entsteht erst, wenn eine Variante jemanden getroffen hat – und laut BKA kamen 2025 rund 100 Ransomware-Varianten gegen deutsche Geschädigte zum Einsatz.
Moderne Schutzprogramme können weit mehr. Das BSI empfiehlt, alle verfügbaren Module zu nutzen, und stellt fest, dass die meisten Infektionen mit neuen Ransomware-Varianten über verhaltensbasierte Module verhindert werden – nicht über Signaturen. Eine Basisversion mit reinem Signaturabgleich hat also eine andere Schutzwirkung als eine Lösung mit aktiver Verhaltenserkennung.
Eine Lücke bleibt trotzdem: Wer sich mit gültigen Administratorzugangsdaten anmeldet, tut nichts, was nach Schadsoftware aussieht.
Ransomware-Schutz nach Wirkung sortiert
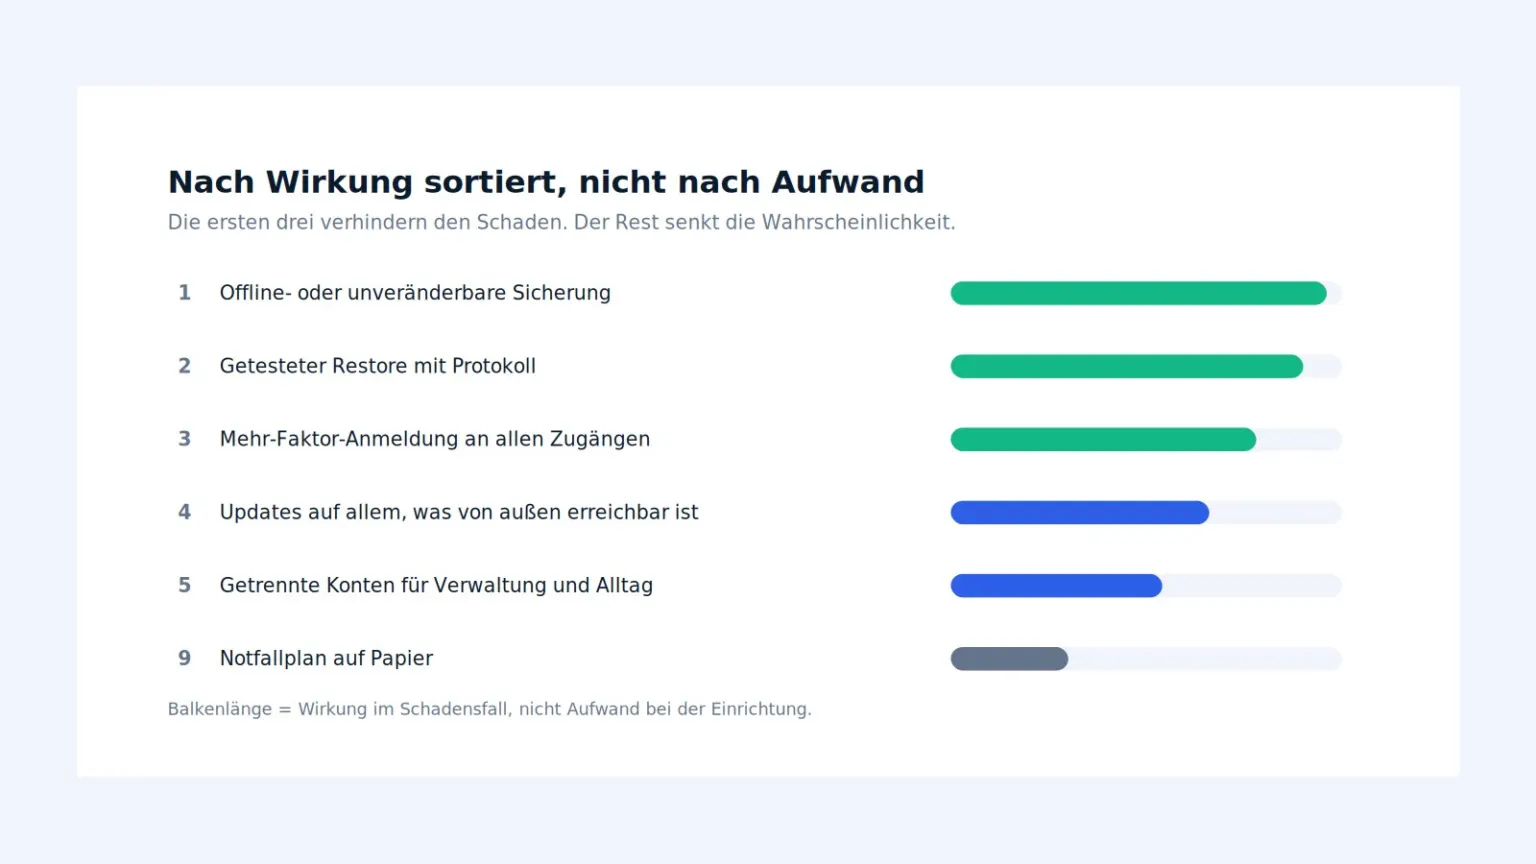
Die Reihenfolge priorisiert nach erwarteter Wirkung für einen Betrieb mit 5 bis 30 Mitarbeitern ohne eigene IT-Abteilung, mit Begründung je Position. Die ersten beiden Plätze sind keine Präventionsmaßnahmen. Sie stehen trotzdem oben, weil Prävention die Wahrscheinlichkeit verschiebt, die Sicherung aber entscheidet, ob ein Vorfall eine Betriebsstörung wird oder das Ende.
Nach Wirkung sortiert, nicht nach Aufwand
Die ersten drei verhindern den Schaden. Der Rest senkt die Wahrscheinlichkeit.
- Offline- oder unveränderbare Sicherung
- Getesteter Restore mit Protokoll
- Mehr-Faktor-Anmeldung an allen Zugängen
- Updates auf allem, was von außen erreichbar ist
- Getrennte Konten für Verwaltung und Alltag
- Endpoint-Schutz mit aktiver Verhaltenserkennung
- Makros und Skripte einschränken, Anhänge filtern
- Weniger Daten aufbewahren
- Notfallplan auf Papier
Die Reihenfolge misst die Wirkung im Schadensfall, nicht den Aufwand bei der Einrichtung.
Rang 1: Eine Datenkopie, die von Ihrem Netz aus nicht erreichbar ist. Das BSI nennt das Backup „die wichtigste Schutzmaßnahme“ bei Ransomware und fordert, „zumindest je eine Kopie offline“ zu sichern. Rang 1, weil es der einzige Punkt ist, den ein Angreifer mit vollen Administratorrechten nicht aushebeln kann.
Rang 2: Der Nachweis, dass sich aus dieser Kopie zurückspielen lässt. Eine Sicherung, aus der noch nie zurückgeholt wurde, ist eine Vermutung; das BSI verlangt einen „regelmäßigen Praxistest“. Der Rang folgt aus einem BKA-Befund: Lösegeldzahlung werde „von vielen Geschädigten lediglich als letzte Möglichkeit genutzt, wenn die eigenen Daten nicht mehr anders wiederhergestellt werden können“. Genau diese Lage vermeidet ein geprüfter Restore – wie der abläuft, steht auf der Seite Backup und getestete Wiederherstellung.
Rang 3: Fernzugänge absichern. Offene Fernwartungs- und Remote-Desktop-Zugänge sind ein häufiger Einstiegsweg. Das BSI empfiehlt, Dienste wie RDP zu deaktivieren oder nur über VPN erreichbar zu machen – also über einen verschlüsselten Fernzugang – plus Multi-Faktor-Authentisierung, einen zweiten Faktor neben dem Passwort. Rang 3, weil hier ein einzelner Konfigurationsfehler zum vollen Zugang führt.
Rang 4: Updates auf allem, was von außen erreichbar ist. Firewall, VPN-Gateway, NAS mit Weboberfläche, Fernwartungssoftware; das BSI stellt diese Frage an den Anfang seiner Ransomware-Checkliste. Rang 4, weil das Zeitfenster größer ist als bei einem offenen Zugang – aber klein bleibt.
Rang 5: Administratorrechte vom Alltag trennen. Wer den ganzen Tag mit einem Konto arbeitet, das alles darf, gibt einem Angreifer dieses Konto mit; das BSI empfiehlt getrennte Konten für Administration und für E-Mail und Internet. Rang 5, weil es die Ausbreitung bremst – und damit den Zugriff auf die Sicherungen.
Rang 6: Endpoint-Schutz, also Schutzsoftware auf jedem Gerät, mit aktiver Verhaltenserkennung. Alle Module aktiviert, und jemand, der die Meldungen liest; das BSI schreibt, ihnen „muss unbedingt nachgegangen werden“. Rang 6, weil das Werkzeug wirkt, gegen gültige Zugangsdaten aber wenig ausrichtet.
Rang 7: Makros und Skripte einschränken, Anhänge filtern. Auf signierte Makros beschränkte Office-Dokumente, dazu ein Mailfilter für unerwartete Dateitypen; das BSI führt das als „Quick-Win“. Rang 7, weil es günstig ist, aber nur einen von mehreren Wegen abdeckt.
Rang 8: Weniger Daten aufbewahren. Das BSI: „Nur die Daten, die auch gespeichert werden, können abfließen.“ Rang 8, weil es der einzige Punkt der Liste ist, der gegen die Veröffentlichung abgeflossener Daten hilft – gegen die Verschlüsselung des laufenden Betriebs aber nichts.
Rang 9: Ein Notfallplan auf Papier. Sind alle Systeme verschlüsselt, ist auch die Kontaktliste weg; das BSI empfiehlt ausgedruckte Notfalldokumente. Rang 9 nach Wirkung, Platz 1 nach Aufwand – ein Betrieb mit zwölf Leuten schafft das an einem Nachmittag. Was hineingehört, steht im IT-Notfallplan: der eine Zettel, der im Ernstfall zählt.
Warum wird das Backup so oft mitverschlüsselt?
Das ist der wichtigste einzelne Punkt dieses Artikels.
Ransomware verschlüsselt nicht nur den Rechner, auf dem sie läuft, sondern alles, was von dort aus beschreibbar ist: den Laufwerksbuchstaben zum NAS, die dauerhaft eingesteckte USB-Festplatte, den Sync-Ordner, der automatisch in die Cloud gespiegelt wird. Für das Schadprogramm sind das keine Backups, sondern Verzeichnisse.
Die Trennlinie verläuft nicht zwischen lokal und Cloud, sondern zwischen erreichbar und nicht erreichbar. Eine Sicherung, die ein infizierter Rechner mit Administratorrechten löschen kann, ist im Ernstfall keine.
Praktisch heißt das: Mindestens eine Kopie muss physisch getrennt sein – Festplatte nach dem Sicherungslauf abziehen und mitnehmen – oder auf einem Speicher liegen, der für eine festgelegte Frist nicht überschreibbar ist. Dafür hat sich der Begriff „immutable“ eingebürgert, auf Deutsch: unveränderlich. Solche Speicher nehmen neue Daten an, führen Löschbefehle aber nicht aus – auch nicht von einem gültigen Administratorkonto.
Dazu ein Test, den das BSI empfiehlt und der zehn Minuten dauert: Lassen Sie jemanden mit Administratorrechten versuchen, auf der getrennten Kopie eine Datei zu löschen. Das sollte nicht gelingen. Gelingt es, haben Sie eine zweite Kopie, aber keine geschützte. Wie sie ins Gesamtkonzept passt, zeigt die 3-2-1-Backup-Regel einfach erklärt.
Schützt die Verschlüsselung meiner Daten vor Ransomware?
Nein. Die Verwechslung ist verständlich, weil in beiden Fällen dasselbe Wort vorkommt.
Ihre eigene Verschlüsselung – im Notebook, bei der Übertragung, auf dem Speicher – schützt die Vertraulichkeit: Wer den Laptop stiehlt, kann nichts lesen. Ransomware greift aber nicht die Vertraulichkeit an, sondern die Verfügbarkeit. Der Angreifer will Ihre Daten gar nicht lesen. Er will, dass Sie es nicht mehr können.
Auf einem laufenden System, an dem jemand angemeldet ist, sind die Daten entschlüsselt und normal nutzbar – für die Mitarbeiterin genauso wie für ein Schadprogramm unter ihrem Konto. Die Festplattenverschlüsselung greift beim ausgeschalteten Gerät, nicht im Betrieb.
Eine Ausnahme betrifft den zweiten Erpressungshebel: Werden Daten verschlüsselt abgezogen und liegt der Schlüssel außerhalb des Zugriffsbereichs, sind sie wertlos – ein Vorteil gegen die Veröffentlichung, nicht gegen die Verschlüsselung.
Was überschätzt wird
Die folgenden Maßnahmen sind nicht sinnlos. Überschätzt wird, was sie gegen einen laufenden Verschlüsselungsangriff ausrichten.
Die Firewall. Sie regelt, was ins Netz hineindarf – gegen eine Phishing-Mail im regulären Mailverkehr und gegen jemanden mit gültigen VPN-Zugangsdaten ist sie nicht die zuständige Instanz. Sie gehört dazu; als Hauptargument trägt sie zu weit.
Snapshots und Versionsstände im selben System. Nützlich, wenn jemand eine Datei überschreibt. Das BSI weist aber darauf hin, dass Snapshots „selbst der Verschlüsselung zum Opfer gefallen“ sein können. Dasselbe gilt für RAID: Spiegelung schützt gegen Festplattendefekte, einen Verschlüsselungsvorgang spiegelt sie mit.
Cloud-Synchronisation. Ein Sync-Dienst gleicht Änderungen ab, und verschlüsselte Dateien sind Änderungen. Versionshistorien können helfen – aber zehntausende Dateien darüber zurückzuholen ist etwas anderes als ein Restore.
Die Cyber-Versicherung. Sie deckt Kosten, keine Datenverluste. Das BSI weist zudem darauf hin, dass Cyber-Versicherungen „häufig Haftungsausschlüsse haben, wenn die Absicherung nicht dem Stand der Technik entspricht“.
Mitarbeiterschulung als Hauptmaßnahme. Sensibilisierung wirkt und kostet wenig, deckt aber nur einen Teil der Einstiegswege ab: Gegen eine ausgenutzte Schwachstelle in einem von außen erreichbaren System hilft kein aufmerksamer Mitarbeiter, weil dort niemand klickt.
Drei Betriebe, drei Lücken
Der Handwerksbetrieb, 22 Mitarbeiter. Angebote, Aufmaße und Lohnbuchhaltung liegen auf einem Windows-Server im Büro. Für die Fernwartung hat das Systemhaus vor Jahren einen Remote-Zugang eingerichtet; einen zweiten Faktor gibt es nicht. Gesichert wird auf ein NAS im Nebenraum, per Netzlaufwerk eingebunden: zwei Kopien, keine geschützte. Der günstigste Hebel ist hier keine neue Software, sondern der zweite Faktor und eine Platte, die nach dem Sicherungslauf abgezogen wird.
Das Architekturbüro, 11 Personen. Planungsdaten liegen zentral, gesichert wird automatisch in die Cloud. Das Backup ist außer Haus, die räumliche Trennung stimmt. Nur läuft es über ein Konto, dessen Zugangsdaten auf demselben Server hinterlegt sind, der im Ernstfall betroffen wäre. Wer den Server kontrolliert, kontrolliert das Backup mit.
Die Werbeagentur, 8 Leute. Konzepte, Kundendaten und Bildmaterial liegen im Cloud-Speicher, jeder Rechner hat eine synchronisierte Kopie. Der Geschäftsführer nimmt an, eine Verschlüsselung bliebe lokal – tatsächlich würde der Sync-Client die verschlüsselten Dateien nach oben schieben. Und Kundenmaterial unter Vertraulichkeitsvereinbarung, das auf einer Leak-Seite auftaucht, löst auch ein gutes Backup nicht.
Zahlen oder nicht zahlen?
Erst die Zahlen, dann die Einordnung – ausdrücklich ohne Rechtsberatung.
Das BKA erfasste für 2025 bundesweit 1.041 angezeigte Ransomware-Angriffe, 10 Prozent mehr als 2024 (Bundeslagebild Cybercrime 2025, veröffentlicht am 12.05.2026); erfasst ist nur das polizeiliche Hellfeld. Rund 90 Prozent richteten sich gegen KMU, etwa 76 Prozent folgten dem Muster der doppelten Erpressung. Gezahlt haben sieben Prozent der Geschädigten, nach neun Prozent im Vorjahr; wer zahlte, zahlte im Mittel umgerechnet 456.335 US-Dollar nach 276.615 US-Dollar in 2024.
Das BSI wird so deutlich, wie Behörden selten werden: „Das BSI kann nur nachdrücklich raten: angemessen vorsorgen, im Schadensfall auf die Vorbereitungen zurückgreifen und NICHT zahlen.“ Die Begründung: Jede erfolgreiche Erpressung finanziert die nächste, und „es gibt keine Garantie, dass die Verbrecher auch ihr ‚Wort halten‘ und die Entschlüsselung ermöglichen oder ausgeleitete Daten auch wirklich löschen“.
Zwei vom BSI dokumentierte Fälle zeigen die Spannweite: Die Stadtverwaltung Dettelbach zahlte 2016 – vollständig entschlüsseln ließen sich die Daten trotzdem nicht. Norsk Hydro zahlte nicht, stellte aus vorhandenen Sicherungen wieder her und wurde dafür öffentlich gelobt.
Rechtlich kann eine Zahlung Fragen aufwerfen, etwa mit Blick auf Sanktionsvorschriften oder die Sorgfaltspflichten der Geschäftsführung; das ist im Einzelfall anwaltlich zu klären. Das BSI empfiehlt außerdem, Strafanzeige zu erstatten. Sind personenbezogene Daten betroffen, greift Art. 33 Abs. 1 DSGVO: Meldung an die Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden.
Die ehrliche Zusammenfassung: Die Frage stellt sich vor allem denen, die keine brauchbare Sicherung haben. Wer eine hat, verhandelt nicht.
Ransomware-Schutz lässt sich nicht kaufen und einschalten. Er ergibt sich daraus, wer worauf zugreifen darf und ob es eine Kopie außerhalb dieser Reichweite gibt.
Jeder verspricht Backups. Wir beweisen Wiederherstellung.
Häufige Fragen zum Ransomware-Schutz
Wie schütze ich meinen Betrieb vor Ransomware?
Mit abgesicherten Fernzugängen, Multi-Faktor-Authentisierung, zeitnahen Updates, getrennten Administratorkonten und aktuellem Endpoint-Schutz – und mit mindestens einer Datenkopie, die von Ihrem Netz aus nicht erreichbar ist.
Sind auch Betriebe unter 50 Mitarbeitenden betroffen?
Ja. Nach dem BKA-Bundeslagebild Cybercrime 2025 richteten sich rund 90 Prozent der 1.041 angezeigten Ransomware-Angriffe in Deutschland gegen KMU. Viele zielen nicht auf ein bestimmtes Unternehmen, sondern auf eine erreichbare Schwachstelle.
Kann Ransomware auch meinen Cloud-Speicher verschlüsseln?
Ja, wenn der Speicher als Laufwerk eingebunden oder über einen Sync-Client verbunden ist. Das BSI nennt „zugängliche Netzlaufwerke oder eingebundene Cloud-Dienste“ ausdrücklich als mitbetroffen. Entscheidend ist nicht der Speicherort, sondern ob der infizierte Rechner Schreibrechte hat.
Was ist doppelte Erpressung?
Die Angreifer kopieren Daten, bevor sie verschlüsseln, und drohen mit der Veröffentlichung. Nach BKA-Angaben folgten 2025 etwa 76 Prozent der Angriffe diesem Muster; 292 deutsche Geschädigte wurden auf sogenannten Leak-Seiten namentlich gelistet, ein Anstieg um 88 Prozent.
Schützt ein Backup vor doppelter Erpressung?
Nein. Das BSI stellt klar, dass Backups vor der Veröffentlichung abgeflossener Daten „naturgemäß nicht schützen“ können. Ein Backup stellt den Betrieb wieder her, es holt keine bereits kopierten Daten zurück.
Was ist ein unveränderliches oder immutables Backup?
Ein Speicher, der neue Sicherungen annimmt, vorhandene Stände innerhalb einer Frist aber technisch nicht löschen oder überschreiben lässt – auch nicht auf Befehl eines Administratorkontos.
Was soll ich tun, wenn es passiert ist?
Betroffene Systeme vom Netz trennen, nicht neu starten, nichts überschreiben. Dann Strafanzeige bei der Zentralen Ansprechstelle Cybercrime des Landeskriminalamts, bei personenbezogenen Daten Meldung an die Datenschutzaufsicht binnen 72 Stunden, und einen erfahrenen IT-Dienstleister hinzuziehen. Das BSI empfiehlt, vorher zu prüfen, ob die Sicherung selbst kompromittiert sein könnte.
Quellen
- https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdfBKA Bundeslagebild Cybercrime 2025, veröffentlicht 12.05.2026. Belegt: 1.041 angezeigte Ransomware-Angriffe in Deutschland 2025 (+10 % gegenüber 950 in 2024), ca. 90 % der Angriffe gegen KMU, ca. 76 % nach dem Modus Operandi Double Extortion, ca. 100 eingesetzte Ransomware-Varianten, 7 % der Geschädigten zahlten Lösegeld (2024: 9 %), im Mittel umgerechnet 456.335 US-Dollar (2024: 276.615), 292 deutsche Geschädigte auf Leak-Seiten gelistet (+88 %), Hinweis auf polizeiliches Hellfeld, Zitat zur Zahlung als letzte Möglichkeit.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Cyber-Sicherheit/Themen/Ransomware_Massnahmenkatalog.pdfBSI Maßnahmenkatalog Ransomware, Stand 24.02.2022. Belegt: Backup als wichtigste Schutzmaßnahme, gezielte Suche der Angreifer nach Backups mit Administrationsrechten, Forderung nach mindestens einer Offline-Kopie und deren regelmäßiger Zugriffsprüfung, mehrwöchiger Aufenthalt im Netz vor der Verschlüsselung, Grenzen signaturbasierter Erkennung, Absicherung von RDP/OWA über VPN und Multi-Faktor-Authentisierung, Trennung von Administrationskonten, Einschränkung von Makros, Datensparsamkeit gegen Datenabfluss, ausgedruckte Notfallunterlagen, Prüfung der Sicherung vor der Wiederherstellung.Abgerufen: 2026-08-07
- https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/Ransomware/Ransomware.pdfBSI/Allianz für Cyber-Sicherheit, „Ransomware – Bedrohungslage, Prävention & Reaktion". Belegt: wörtliche BSI-Empfehlung, nicht zu zahlen; keine Garantie für Entschlüsselung oder Löschung abgeflossener Daten; Empfehlung zur Strafanzeige; Haftungsausschlüsse bei Cyber-Versicherungen; Fallbeispiel Stadtverwaltung Dettelbach (Zahlung erfolgt, Entschlüsselung dennoch unvollständig); Fallbeispiel Norsk Hydro (keine Zahlung, Wiederherstellung aus Backups).Abgerufen: 2026-08-07
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Cyber-Sicherheit/Themen/Ransomware.pdfBSI „Ransomware – Bedrohungslage 2022". Belegt: Verschlüsselung mit als sicher geltenden Algorithmen, Entschlüsselung ohne Schlüssel in der Regel nicht möglich; Mitverschlüsselung zugänglicher Netzlaufwerke und eingebundener Cloud-Dienste; Datenabfluss vor der Verschlüsselung; Risiko, dass Snapshots mitverschlüsselt werden.Abgerufen: 2026-08-07
- https://medien.bsi.bund.de/lagebericht/de/index.htmlBSI, Die Lage der IT-Sicherheit in Deutschland 2025, Berichtszeitraum 01.07.2024–30.06.2025. Belegt: die größten Schadwirkungen erzielten Angreifer mit Ransomware in Verbindung mit Datenleaks.Abgerufen: 2026-08-07
- https://dsgvo-gesetz.de/art-33-dsgvo/Art. 33 Abs. 1 DSGVO: Meldung an die Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden.Abgerufen: 2026-08-07