Eine Backup-Strategie legt schriftlich fest, welche Daten gesichert werden, wie lange der Betrieb ohne sie auskommt, wie viel Arbeit verloren gehen darf, wohin die Kopien gehen, wie oft gesichert wird, wer zuständig ist und wie geprüft wird. Ihr Kern sind zwei Kennzahlen: die geforderte Wiederanlaufzeit (Recovery Time Objective, RTO) und der maximal zulässige Datenverlust (Recovery Point Objective, RPO). Aus dem RPO ergibt sich die Sicherungshäufigkeit – wer ihn nie festgelegt hat, rät bei der Frage „wie oft?“. Für einen Betrieb ohne eigene IT-Abteilung passt der Plan auf zwei Seiten; entscheidend ist nicht sein Umfang, sondern dass er getestet wurde.
Was ist eine Backup-Strategie – und was ist sie nicht?
Eine Backup-Strategie ist weder Software noch Gerät, sondern die Antwort auf die Frage, was Ihr Unternehmen im Schadensfall braucht – und daraus abgeleitet, welche Technik das leisten muss. Die meisten Betriebe fangen hinten an: Programm eingerichtet, Zielspeicher gewählt, nächtlicher Zeitplan gesetzt, fertig. Ob der Zeitplan zu dem passt, was der Betrieb an einem Tag produziert, hat niemand ausgerechnet. Das BSI benennt diese Reihenfolge als Gefährdung: Bleiben Wiederherstellungszeit und Sicherungsintervalle unbeachtet, sind die Sicherungen im Ernstfall nicht geeignet, die Daten „in angemessener Weise wiederherzustellen“ (Baustein CON.3, Edition 2023, Kapitel 2.8).
Schritt 1: Was muss gesichert werden?
Beginnen Sie mit einer Liste, nicht mit einem Gefühl. Die Frage „sichern wir alles?“ wird fast immer mit Ja beantwortet und stimmt fast nie. CON.3.A1 verlangt als Muss-Anforderung, die Rahmenbedingungen je System zu erheben: zu sichernde Daten, Speichervolumen, Änderungsvolumen und -zeitpunkte, Verfügbarkeits-, Vertraulichkeits- und Integritätsanforderungen, rechtliche Vorgaben, Löschanforderungen und Zuständigkeiten. Übersetzt: Gehen Sie durch, womit Ihre Leute tatsächlich arbeiten.
- Die zentrale Dateiablage mit Angeboten, Projekten, Plänen, Bildern.
- Die Branchensoftware, häufig mit eigener Datenbank, die ein Dateibackup nicht sauber mitnimmt.
- Die Buchhaltung, oft auf einem einzelnen Rechner.
- E-Mail-Postfächer, wenn dort Vereinbarungen und Freigaben liegen.
- Zeiterfassung oder CRM, meistens beim Anbieter.
- Der Laptop, auf dem die Kalkulation liegt, weil sie „nur kurz“ lokal war.
Die letzten drei Punkte klemmen am häufigsten: Daten außerhalb des Servers tauchen in keinem Sicherungsjob auf, und Cloud-Anbieter sichern ihre Plattform, nicht zwingend Ihre Daten so, wie Sie sie brauchen. Notieren Sie je Posten Datenmenge und Änderung pro Tag.
Schritt 2: Wie lange können Sie ohne diese Daten arbeiten?
Hier liegt das Herz der Strategie. Zwei Fragen – beide beantwortet der Geschäftsführer, nicht der Techniker.
Frage eins: Wie lange können Sie ohne diese Daten arbeiten, bevor es richtig weh tut? Das ist die geforderte Wiederanlaufzeit, im BSI-Standard 200-4 als Recovery Time Objective (RTO) definiert: der Zeitraum vom Ausrufen des Notfalls bis zur geforderten Inbetriebnahme der Ersatzlösung. Vier Stunden, ein Tag, eine Woche – die Zahl ist eine Geschäftsentscheidung. Ein Handwerksbetrieb, dessen Monteure morgens Auftragspapiere brauchen, antwortet anders als ein Büro mit Papierakten im Schrank.
Frage zwei: Wie viel Arbeit sind Sie bereit, noch einmal zu machen? Das ist der maximal zulässige Datenverlust, im selben Glossar als Recovery Point Objective (RPO) geführt: der Wert für das Alter, das verfügbare Daten maximal haben dürfen, um zeitkritische Geschäftsprozesse nach einer Unterbrechung sinnvoll weiterzubetreiben. Fällt der Server am Donnerstag um 16 Uhr aus und die letzte brauchbare Sicherung stammt von Mittwochnacht, sind rund neun Arbeitsstunden weg – mal fünf Mitarbeiter. Was das kostet, überschlägt Ihr Steuerberater. Ihre Backup-Software nicht.
Der entscheidende Satz steht im Glossar direkt hinter der RPO-Definition: Der maximal zulässige Datenverlust „wird in der Regel als geforderter Datensicherungszyklus je Anwendung, IT-System oder Geschäftsprozess angegeben“. Auf Deutsch: Der RPO ist Ihre Sicherungsfrequenz. Wer ihn nicht festgelegt hat, hat die Frequenz geraten. Deshalb fordert CON.3.A6, die Ergebnisse der Notfallplanung – „insbesondere die Recovery Point Objective (RPO)“ – ins Datensicherungskonzept aufzunehmen.
Wie viele Betriebe diese Werte je bestimmt haben, ist uns nicht bekannt; die gängigen Erhebungen fragen Häufigkeit und Testverhalten ab, keine Zielwerte. Auffällig ist: Die Antwort auf „wie oft wird gesichert?“ kommt sofort, die auf „warum genau so oft?“ selten.
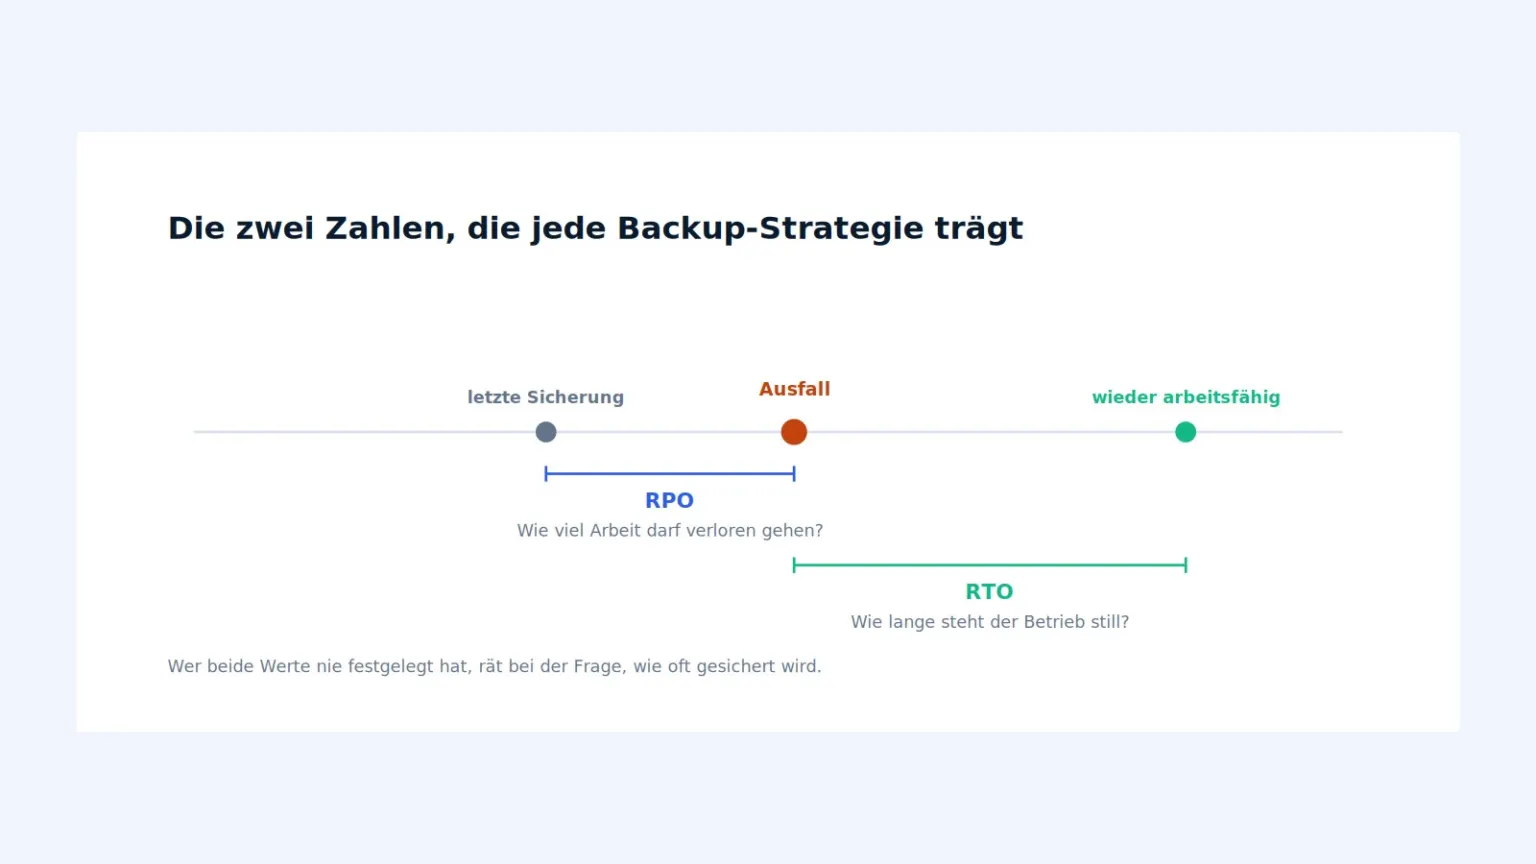
Die zwei Zahlen, die jede Backup-Strategie trägt
Gemessen wird vom Ausfall aus — rückwärts und vorwärts.
- RPO — Recovery Point Objective
- Wie viel Arbeit darf verloren gehen? Der Abstand zwischen der letzten Sicherung und dem Ausfall. Er ist zugleich Ihre Sicherungsfrequenz.
- RTO — Recovery Time Objective
- Wie lange steht der Betrieb still? Der Abstand zwischen dem Ausfall und dem Zeitpunkt, zu dem wieder gearbeitet werden kann.
Wer beide Werte nie festgelegt hat, rät bei der Frage, wie oft gesichert wird.
Schritt 3: Wohin gehören die Kopien?
Jetzt erst kommt die Technik. Die Verteilungslogik muss nicht neu erfunden werden: drei Kopien, zwei getrennte Systeme, eine außer Haus – wie das funktioniert und woran es scheitert, steht im Artikel 3-2-1-Backup-Regel: drei Kopien, zwei Systeme, eine extern. Für die Strategie zählen drei Entscheidungen.
Trennung vom Produktivsystem. CON.3.A2 verlangt, dass Datensicherungen „immer auf separaten Speichermedien“ liegen; besonders schützenswerte Medien sollen nur während Sicherung und Wiederherstellung am Netz hängen. Ein dauerhaft eingebundenes Backup-Laufwerk erfüllt das nicht.
Der Rückweg, nicht der Hinweg. Fast alle Planungen rechnen, wie lange die Sicherung dauert. Interessant ist die Gegenrichtung. Zwei Terabyte über eine Leitung mit 100 Mbit/s zurückzuholen dauert rechnerisch rund 44 Stunden – Bestwert, ohne Verwaltungsaufwand. Liegt Ihr RTO bei 24 Stunden, ist diese Architektur gescheitert, bevor sie gebaut wurde. CON.3.A9 verlangt entsprechend, dass „die zulässigen Sicherungs- bzw. Wiederherstellungszeiten nicht überschritten werden“.
Aufbewahrungsdauer. Eine Historie von 14 Tagen hilft nicht bei einem Fehler, der im Februar entstand und im Mai auffällt. Dazu kommt die gesetzliche Seite: § 257 HGB verlangt acht Jahre für Buchungsbelege und zehn für Jahresabschlüsse. Absatz 3 fordert zudem, dass die Unterlagen die ganze Frist über „jederzeit innerhalb angemessener Frist lesbar gemacht werden“ können. Eine Datei zu behalten reicht also nicht, sie muss auch in acht Jahren noch aufgehen. (Kein Rechtsrat, das klärt Ihr Steuerberater.)
Schritt 4: Wie oft muss gesichert werden?
Diese Frage haben Sie in Schritt 2 beantwortet: Der RPO ist die Frequenz. Es fehlt der Abgleich mit der Realität. In der KMU-Backup-Studie 2025 von DATA REVERSE (285 befragte KMU, Erhebung im ersten Quartal 2025) sichern 77 Prozent der Betriebe mindestens wöchentlich, aber nur 24 Prozent täglich. Wöchentlich heißt im schlechtesten Fall: fünf Arbeitstage weg. Für einen Betrieb, der Ausschreibungen kalkuliert, ist das keine tragfähige Zahl.
Zwei Punkte, an denen die Frequenz kippt. Erstens das Sicherungsfenster: Wächst die Datenmenge, wächst die Dauer – im ungünstigsten Fall ist eine Sicherung noch nicht beendet, wenn die nächste beginnt (Kapitel 2.9). Zweitens die Kapazität: Läuft der Speicher voll, überschreibt die Software womöglich Stände, die noch gebraucht werden (Kapitel 2.7).
Halten Sie die Entscheidung schriftlich fest. CON.3.A4 verlangt Datensicherungspläne, die festhalten, welche Sicherung welche Systeme erfasst, in welcher Reihenfolge wiederhergestellt wird und wie lange Sicherungen aufbewahrt werden. Die Reihenfolge vergessen fast alle – im Ernstfall stehen Sie sonst vor einem Berg Daten und wissen nicht, womit anfangen.
Schritt 5: Wer ist zuständig?
Ein Plan ohne Namen ist eine Absichtserklärung. Schreiben Sie hinein, wer die Sicherung überwacht, wer im Schadensfall die Wiederherstellung auslöst und wer das jeweils vertritt.
Der Vertretungsfall ist kein Formalismus. In vielen Betrieben hängt das Thema an einer Person: dem Kollegen, der sich mit Computern auskennt. Er hat die Zugangsdaten im Kopf, das Verschlüsselungspasswort im Passwortmanager und den Ablauf in seiner Erinnerung. Fällt er aus, kommt zum ersten Problem ein zweites. CON.3.A5 verlangt deshalb, dass alle Mitarbeitenden die Regelungen und ihre eigenen Aufgaben darin kennen. Wer eine Datei auf dem Desktop bearbeitet statt im Serverordner, arbeitet außerhalb der Sicherung, ohne es zu wissen.
Zwei Dinge werden übersehen. Erstens die Schlüssel: Sind Ihre Sicherungen verschlüsselt, muss der Schlüssel getrennt und für mehr als eine Person erreichbar liegen – ist er ebenfalls betroffen, sind die Daten nicht wiederherstellbar (Kapitel 2.8). Zweitens die Anleitung: Liegt die Wiederherstellungsdokumentation nur im Wiki auf dem gerade verschlüsselten Server, ist sie genauso weg wie alles andere (Kapitel 2.4). Ein Ausdruck im Ordner ist an diesem Tag Gold wert.
Schritt 6: Wie kommt der Test in den Plan?
Dass ungetestete Sicherungen nichts beweisen, ist bekannt und in CON.3.A15 als Muss-Anforderung formuliert. Die interessantere Frage lautet, wie aus dem Vorsatz ein fester Bestandteil wird. Drei Festlegungen genügen.
Ein Termin. Nicht „regelmäßig“, sondern ein Datum mit Wiederholung im Kalender und einem Namen dahinter. Quartalsweise ist eine brauchbare Untergrenze.
Ein Auslöser. Zusätzlich nach jeder größeren Änderung: neuer Server, neue Branchensoftware, umgezogene Ordnerstruktur. Solche Umbauten sind die häufigste Ursache dafür, dass ein Verzeichnis unbemerkt aus dem Sicherungsumfang fällt.
Ein Protokoll. Datum, Umfang, Datenmenge, benötigte Zeit, Ergebnis, Name. Die benötigte Zeit prüft Ihre Strategie: Vergleichen Sie sie mit dem RTO aus Schritt 2. Liegt sie darüber, ist nicht der Test das Problem, sondern der Plan. Wie das aussieht, zeigen wir auf der Seite Backup und getestete Wiederherstellung im Detail.
Checkliste zum Abarbeiten
Wo Sie stocken, sitzt die Lücke.
- Datenliste schriftlich, mit Datenmenge und täglicher Änderung je Posten.
- RTO festgelegt: Wie viele Stunden darf der Zugriff fehlen?
- RPO festgelegt: Wie viele Stunden Arbeit dürfen verloren gehen?
- Kopien und Orte benannt: welche liegt wo, welche verlässt das Gebäude.
- Mindestens eine Kopie ist vom Produktivsystem aus nicht überschreibbar.
- Rückholzeit gerechnet: Passt die Leitung zur Datenmenge und zum RTO?
- Aufbewahrungsdauer festgelegt, betrieblich und gesetzlich.
- Sicherungshäufigkeit aus dem RPO abgeleitet, nicht geschätzt.
- Wiederherstellungsreihenfolge notiert: was zuerst, was danach.
- Zuständige Person und Vertretung namentlich benannt.
- Schlüssel und Zugangsdaten getrennt hinterlegt, für mehr als eine Person erreichbar.
- Wiederherstellungsanleitung existiert auch offline.
- Testtermin im Kalender, letzter Test protokolliert, Dauer mit dem RTO verglichen.
Wie sieht das in drei Betrieben aus?
Dieselben sechs Schritte, drei unterschiedliche Ergebnisse. Die Fälle sind typisiert, keine Durchschnittswerte.
Handwerksbetrieb, 14 Mitarbeiter, rund 400 GB. Überschaubarer Bestand, hohe Zeitkritik: Ohne Auftragspapiere und Aufmaße stehen morgens die Monteure. Der RTO liegt niedrig, etwa bei vier Stunden. Der RPO darf großzügiger ausfallen, weil abends kaum noch Daten entstehen – eine nächtliche Sicherung reicht. Der Knackpunkt sitzt in der Branchensoftware mit eigener Datenbank, die ein Dateibackup nur als geöffnete, unbrauchbare Datei mitnimmt.
Architekturbüro, 9 Personen, rund 2 TB Planungsdaten. Große Datenmenge, viele verknüpfte Dateien, lange Projektlaufzeiten. Der RTO darf höher liegen; zwei Tage Stillstand sind unangenehm, aber selten existenzbedrohend. Dafür wird die Rückholzeit zum bestimmenden Faktor: 2 TB über eine gewöhnliche Geschäftsleitung sind rechnerisch fast zwei Tage. Also zweistufig sichern – ein schneller lokaler Stand für den Normalfall, eine externe Kopie für den Standortschaden – plus lange Aufbewahrung, weil Gewährleistungsfragen Jahre später auftauchen.
Werbeagentur, 6 Leute, rund 200 GB. Überschaubarer Bestand, hohe Änderungsrate. Ein Tagesverlust bedeutet echten Wiederholungsaufwand, der RPO gehört auf wenige Stunden. Gleichzeitig sind 200 GB schnell zurückgeholt, der RTO ist leicht zu halten. Das Risiko liegt bei den externen Diensten: Projektmanagement-Tool, Cloud-Speicher des Kunden, Freigabeplattformen. Vieles davon steht in keiner Datenliste, weil es niemand für Firmendaten hält.
Der Handwerksbetrieb kämpft mit dem RTO, das Architekturbüro mit der Datenmenge, die Agentur mit dem RPO – kein Standardpaket ohne Vorgespräch. Was ein betreutes Setup umfasst, steht unter Leistungen und Pakete von ServerSonic.
Sechs Schritte, zwei Seiten Papier. Der schwierigste Teil sind die zwei Fragen aus Schritt 2, und die kann Ihnen niemand aus der IT abnehmen.
Jeder verspricht Backups. Wir beweisen Wiederherstellung.
Häufige Fragen zur Backup-Strategie
Was gehört in eine Backup-Strategie?
Eine Liste der zu sichernden Daten, die Werte für Wiederanlaufzeit (RTO) und maximal zulässigen Datenverlust (RPO), die Speicherorte inklusive einer Kopie außer Haus, Sicherungshäufigkeit, Aufbewahrungsdauer, Wiederherstellungsreihenfolge, Zuständigkeiten mit Vertretung, Testtermin mit Protokoll.
Was ist der Unterschied zwischen RTO und RPO?
Der RTO beschreibt, wie lange es dauern darf, bis wieder gearbeitet werden kann. Der RPO beschreibt, wie alt die zuletzt verfügbaren Daten sein dürfen – also wie viel Arbeit im schlimmsten Fall wiederholt werden muss. Der RTO bestimmt die Wiederherstellungstechnik, der RPO die Sicherungshäufigkeit.
Wie oft sollte ein Betrieb seine Daten sichern?
So oft, wie es der festgelegte RPO verlangt. Laut BSI-Standard 200-4 wird der maximal zulässige Datenverlust in der Regel als geforderter Datensicherungszyklus angegeben; täglich ist für die meisten Betriebe die sinnvolle Untergrenze.
Wie lange müssen Geschäftsunterlagen aufbewahrt werden?
§ 257 Absatz 4 HGB nennt zehn Jahre für Handelsbücher, Inventare und Jahresabschlüsse, acht Jahre für Buchungsbelege und sechs Jahre für die übrigen Unterlagen; Absatz 3 verlangt, dass sie während der gesamten Frist verfügbar und jederzeit innerhalb angemessener Frist lesbar sind. Das ist keine Rechtsberatung – welche Fristen für Sie greifen, klärt Ihr Steuerberater.
Wer ist im Unternehmen für die Datensicherung verantwortlich?
Die Verantwortung liegt bei der Geschäftsführung; die Durchführung kann ein interner Zuständiger oder ein Dienstleister übernehmen. Wichtig sind eine benannte Vertretung und Mitarbeitende, die ihre Rolle kennen (CON.3.A5).
Reicht es, wenn mein IT-Dienstleister sich um die Backups kümmert?
Nur wenn Sie wissen, was vereinbart ist. Fragen Sie nach Sicherungsumfang, Aufbewahrungsdauer, Ort der zweiten Kopie und dem letzten dokumentierten Wiederherstellungstest. „Läuft täglich durch“ beschreibt den Sicherungsjob, nicht die Wiederherstellbarkeit.
Quellen
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/03_CON_Konzepte_und_Vorgehensweisen/CON_3_Datensicherungskonzept_Edition_2023.pdfBSI IT-Grundschutz-Kompendium, Baustein CON.3 Datensicherungskonzept, Edition 2023. Belegt: zu erhebende Einflussfaktoren (CON.3.A1), separate Speichermedien und Netztrennung (CON.3.A2), Pflichtinhalte der Datensicherungspläne inkl. Wiederherstellungsreihenfolge und Aufbewahrungsdauer (CON.3.A4), Informationspflicht gegenüber Mitarbeitenden (CON.3.A5), Aufnahme der Recovery Point Objective ins Datensicherungskonzept (CON.3.A6), Wiederherstellungszeiten bei Online-Datensicherung (CON.3.A9), regelmäßiges Testen (CON.3.A15), unzureichendes Konzept und getrennt aufzubewahrende Schlüssel (Kap. 2.8), Sicherungsgeschwindigkeit (Kap. 2.9), Speicherkapazitäten (Kap. 2.7), nur digital vorliegende Wiederherstellungsdokumentation (Kap. 2.4).Abgerufen: 2026-08-07
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/Hilfsmittel/Standard200_4_BCM/Standard_200-4_BCM_Glossar.pdfBSI-Standard 200-4 Business Continuity Management, Glossar. Belegt die Definitionen von Recovery Time Objective (geforderte Wiederanlaufzeit) und Recovery Point Objective (maximal zulässiger Datenverlust, in der Regel angegeben als geforderter Datensicherungszyklus).Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/hgb/__257.html§ 257 HGB, Aufbewahrung von Unterlagen. Belegt die Fristen aus Absatz 4 (10 / 8 / 6 Jahre) und die Anforderung aus Absatz 3, dass Unterlagen während der gesamten Frist verfügbar und jederzeit innerhalb angemessener Frist lesbar sein müssen.Abgerufen: 2026-08-07
- https://www.datareverse-datenrettung.de/2025-kmu-backup-studie/DATA REVERSE KMU-Backup-Studie 2025, 285 befragte KMU, Erhebung im ersten Quartal 2025, veröffentlicht 27.03.2025. Belegt: 77 % sichern mindestens wöchentlich, davon 24 % täglich.Abgerufen: 2026-08-07