Ein Betrieb mit 5 bis 30 Mitarbeitern fällt in aller Regel nicht unter NIS-2. Nach § 28 BSIG müssen zwei Bedingungen gleichzeitig erfüllt sein: Das Unternehmen gehört zu einer der in den Anlagen 1 und 2 BSIG aufgezählten Einrichtungsarten, und es beschäftigt mindestens 50 Personen oder weist einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro auf. Das BSI rechnet bundesweit mit rund 29.500 betroffenen Einrichtungen; das Statistische Bundesamt zählte 2024 rund 3,5 Millionen rechtliche Einheiten in Deutschland. Die NIS-2-Anforderungen erreichen den Mittelstand trotzdem, nämlich über die Verträge ihrer betroffenen Auftraggeber: Die müssen nach § 30 Abs. 2 Nr. 4 BSIG die Sicherheit ihrer Lieferkette gewährleisten und reichen die Anforderungen weiter.
Kein Rechtsrat. Dieser Artikel ordnet die Rechtslage für Geschäftsführerinnen und Geschäftsführer ohne eigene Rechtsabteilung ein. Er ersetzt keine Prüfung des Einzelfalls. Rechtsstand: 08/2026.
Ab wann gilt NIS-2 für ein Unternehmen?
Zuerst die Einordnung: NIS-2 ist eine EU-Richtlinie und gilt in Deutschland über das NIS-2-Umsetzungsgesetz. Dessen Kern ist das neu gefasste BSI-Gesetz, ausgefertigt am 2. Dezember 2025, verkündet am 5. Dezember 2025, in Kraft seit dem 6. Dezember 2025. Geltendes Recht also, keine Ankündigung. Zuletzt geändert wurde es im Juli 2026.
Die Betroffenheit hängt an zwei Fragen. Beide müssen mit Ja beantwortet sein.
Frage 1: Gehört Ihr Unternehmen zu einer der aufgeführten Einrichtungsarten? Das BSIG zählt sie in zwei Anlagen abschließend auf. Anlage 1 nennt sieben Sektoren: Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, Digitale Infrastruktur, Weltraum. Anlage 2 nennt weitere sieben: Post- und Kurierdienste, Abfallbewirtschaftung, Produktion und Handel mit chemischen Stoffen, Lebensmittel im Großhandel und in der industriellen Verarbeitung, verarbeitendes Gewerbe (darunter Maschinenbau, Fahrzeugbau, Elektrotechnik, Medizinprodukte), Anbieter digitaler Dienste sowie Forschung.
Was in keiner der beiden Anlagen steht, ist auch nicht betroffen. Ein Architekturbüro steht dort nicht. Ein Heizungs- und Sanitärbetrieb auch nicht. Werbeagentur, Unternehmensberatung, Steuerbüro, Einzelhandel: alle nicht.
Frage 2: Erreichen Sie die Größenschwelle? Als wichtige Einrichtung zählt, wer mindestens 50 Mitarbeiter beschäftigt oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro aufweist (§ 28 Abs. 2 Nr. 3 BSIG). Als besonders wichtige Einrichtung zählt, wer zu Anlage 1 gehört und mindestens 250 Mitarbeiter beschäftigt oder einen Jahresumsatz von über 50 Millionen Euro und zusätzlich eine Jahresbilanzsumme von über 43 Millionen Euro aufweist (§ 28 Abs. 1 Nr. 4 BSIG).
Achten Sie auf das kleine Wort „und“ bei den Finanzkennzahlen: Umsatz allein genügt nicht. Zu berechnen ist nach der KMU-Empfehlung der EU-Kommission 2003/361/EG (§ 28 Abs. 4 BSIG). Für Betriebe mit Muttergesellschaft oder Beteiligungen heißt das: Zahlen von Partner- und verbundenen Unternehmen zählen unter Umständen mit. Ein Zehn-Personen-Betrieb im Firmenverbund kommt so womöglich doch über die Schwelle.
Und die Ausnahmen, bei denen die Größe egal ist. Größenunabhängig erfasst sind unter anderem Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, Top-Level-Domain-Registries und DNS-Diensteanbieter (§ 28 Abs. 1 Nr. 1 und 2 BSIG) sowie Vertrauensdiensteanbieter allgemein und Anbieter öffentlich zugänglicher Telekommunikationsdienste, letztere ausdrücklich auch unterhalb von 50 Beschäftigten (§ 28 Abs. 2 Nr. 1 und 2 BSIG). Wer elektronische Signaturen ausstellt oder einen kleinen Anschlussdienst betreibt, ist trotz weniger Mitarbeiter drin.
Umgekehrt entlastet § 28 Abs. 3 BSIG: Geschäftstätigkeiten, die im Verhältnis zur gesamten Tätigkeit vernachlässigbar sind, können bei der Zuordnung unberücksichtigt bleiben.
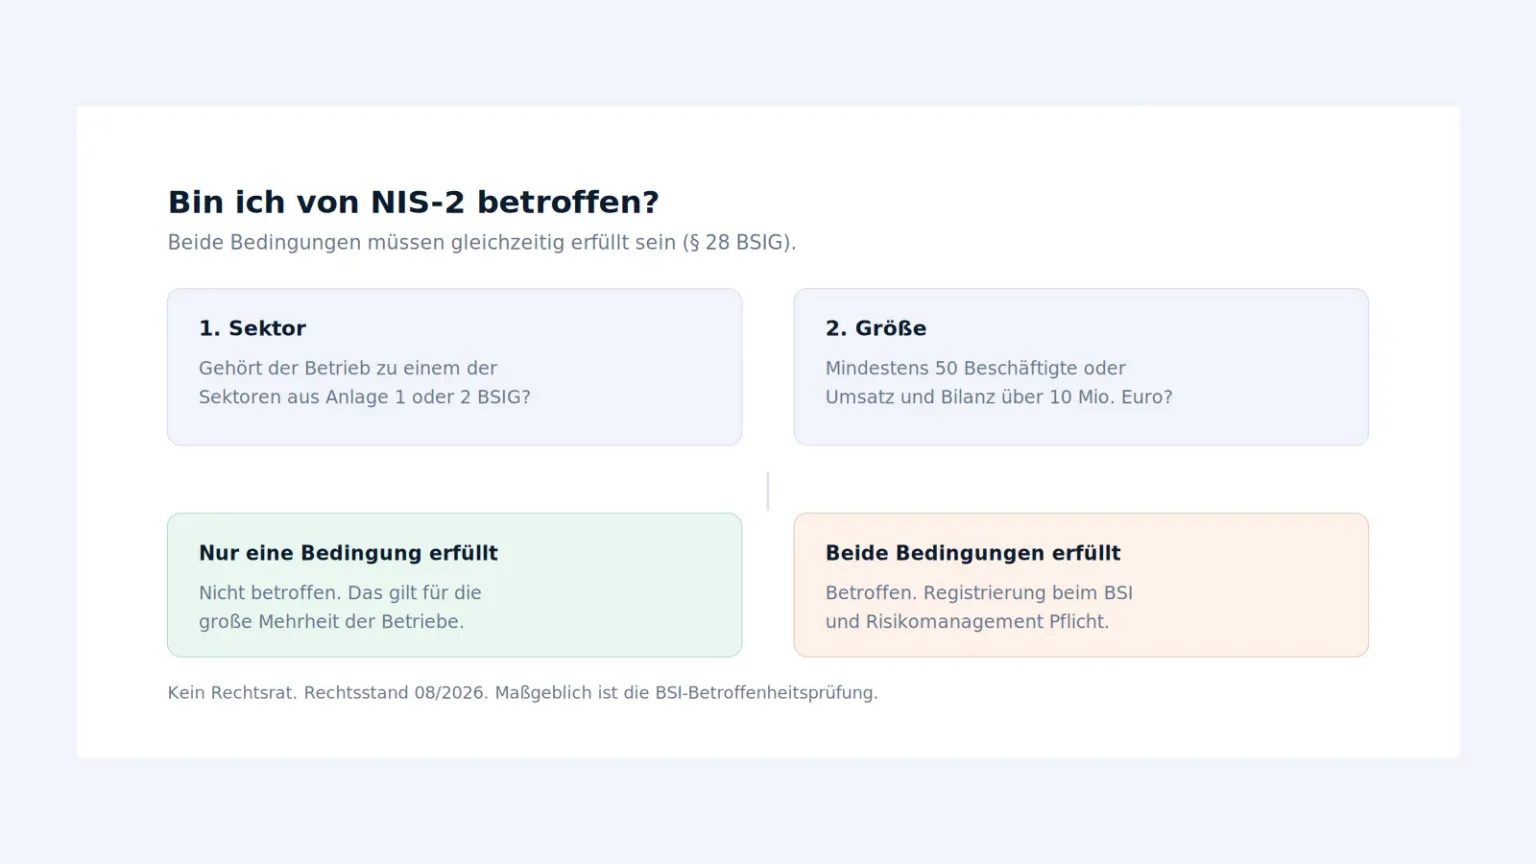
Bin ich von NIS-2 betroffen?
Beide Bedingungen müssen gleichzeitig erfüllt sein (§ 28 BSIG).
-
Sektor
Gehört der Betrieb zu einem der Sektoren aus Anlage 1 oder 2 BSIG?
-
Größe
Mindestens 50 Beschäftigte oder Umsatz und Bilanz über 10 Mio. Euro?
-
Nur eine Bedingung erfüllt
Nicht betroffen. Das gilt für die große Mehrheit der Betriebe.
-
Beide Bedingungen erfüllt
Betroffen. Registrierung beim BSI und Risikomanagement Pflicht.
Kein Rechtsrat. Rechtsstand 08/2026. Maßgeblich ist die BSI-Betroffenheitsprüfung.
Welche Unternehmen sind von NIS-2 betroffen – und welche nicht?
Drei Beispiele, weil Listen abstrakt bleiben.
Der Heizungsbauer mit 14 Mitarbeitern. Nicht betroffen. Handwerk taucht in keiner der beiden Anlagen auf, und die Größenschwelle wäre ohnehin nicht erreicht. Auch nicht, wenn er Wärmepumpen beim Stadtwerk montiert.
Das Architekturbüro mit 18 Personen. Nicht betroffen. Planungsleistungen stehen nicht in den Anlagen, auch nicht bei einem Krankenhausumbau.
Der Maschinenbauer mit 60 Beschäftigten. Sehr wahrscheinlich betroffen. Maschinenbau steht in Anlage 2, 60 Beschäftigte liegen über der 50er-Schwelle. Aus einem Familienbetrieb wird damit eine wichtige Einrichtung im Sinne des Gesetzes.
An dieser Kante wird es interessant. Ein Lebensmittelgroßhändler mit 55 Leuten fällt hinein, ein Restaurant mit 55 Leuten nicht: Die Anlage nennt nur Großhandel sowie industrielle Produktion und Verarbeitung. Auch IT-Anbieter stehen in Anlage 1: Cloud-Dienste, Rechenzentrumsdienste, Managed Service Provider. Für sie gilt die Größenschwelle genauso.
Wichtig zum Verfahren: Das BSI teilt Ihnen Ihre Betroffenheit nicht mit. In seinen FAQ steht, dass die Prüfung durch die eventuell Betroffenen selbst durchzuführen ist. Das BSI stellt dafür eine Online-Betroffenheitsprüfung samt Entscheidungsbaum bereit, weist aber darauf hin, dass diese „lediglich als Orientierungshilfe dient“ und das Ergebnis „rechtlich nicht bindend“ ist. Wer nah an einer Schwelle liegt, braucht eine anwaltliche Einschätzung.
Muss ich mich beim BSI registrieren?
Nur, wenn Sie betroffen sind. Dann allerdings verbindlich und von sich aus.
§ 33 Abs. 1 BSIG verpflichtet besonders wichtige und wichtige Einrichtungen, sich spätestens drei Monate nach dem erstmaligen oder erneuten Eintreten der Betroffenheit beim BSI zu registrieren. Für Unternehmen, die schon beim Inkrafttreten am 6. Dezember 2025 unter das Gesetz fielen, ist diese Frist vorbei. Das BSI schreibt auf seiner Themenseite in einem eigenen Hinweiskasten: „Die gesetzliche Registrierungsfrist ist bereits abgelaufen.“ Ein konkretes Fristdatum nennt es dort nicht; das bleibt offen und hängt am Einzelfall.
Die Registrierung läuft zweistufig: zuerst ein ELSTER-Organisationszertifikat über „Mein Unternehmenskonto“, dann die Registrierung im BSI-Portal, das seit Anfang Januar 2026 freigeschaltet ist. Die Verfahrenseinzelheiten legt das BSI nach § 33 Abs. 6 BSIG selbst fest. Änderungen sind spätestens binnen zwei Wochen nachzureichen (§ 33 Abs. 5 BSIG).
Ein Verstoß gegen die Registrierungspflicht ist eine Ordnungswidrigkeit und kann nach § 65 Abs. 2 Nr. 6 in Verbindung mit Abs. 5 Nr. 5 BSIG mit bis zu 500.000 Euro geahndet werden. Für nicht betroffene Betriebe folgt daraus keine Pflicht.
Was passiert, wenn mein Auftraggeber betroffen ist?
Hier kommt NIS-2 tatsächlich im Mittelstand an.
§ 30 Abs. 2 BSIG verlangt von betroffenen Einrichtungen zehn Mindestmaßnahmen. Nummer 4 lautet: „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“. Gemeint sind nicht nur Warenlieferanten, sondern alle unmittelbaren Anbieter: das Planungsbüro, die Agentur, der Zerspanungsbetrieb, die Personaldienstleistung, der IT-Betreuer.
Das BSI wird in seinem Infopaket zur sicheren Lieferkette deutlich: Betroffene Einrichtungen müssen Schwachstellen bei der Cybersicherheitspraxis ihrer Lieferanten berücksichtigen, und „unter Umständen bedeutet es für bwE und wE, dass sie nicht mehr mit jedem Anbieter zusammenarbeiten können, ohne Pflichtverstöße zu riskieren“ (bwE und wE stehen für besonders wichtige und wichtige Einrichtungen). In jedem Fall sollten sie ihre Zulieferer „vertraglich zur Einhaltung von Sicherheitsmaßnahmen verpflichten und sich dies auch nachweisen lassen“.
Übersetzt: Weil Ihr Auftraggeber Sie nicht per Gesetz verpflichten kann, verpflichtet er Sie per Vertrag. Das kommt in drei Formen auf Sie zu.
Der Fragebogen vor der Vergabe. Zwanzig bis sechzig Fragen zu Backups, Zugriffsrechten, Passwörtern, Updates, Ansprechpartnern im Notfall. Wer nichts ausfüllen kann, fällt unbegründet aus der Vorauswahl.
Die Klausel im Vertrag. Das BSI empfiehlt betroffenen Einrichtungen Vereinbarungen zu Risikomanagement, zur Bewältigung von Cybersicherheitsvorfällen und zum Patchmanagement. In der Praxis stehen dort Meldefristen, Mindeststandards, Auskunftsrechte, manchmal ein Auditrecht.
Die Meldekette. Ihr Auftraggeber hat 24 Stunden Zeit für seine Erstmeldung an das BSI. Beeinträchtigt ein Vorfall bei Ihnen seine Dienste, braucht er die Information deutlich früher. Vertraglich landen dann Fristen von vier, sechs oder zwölf Stunden bei Ihnen. Ohne definierten Ansprechpartner und geübten Ablauf ist das nicht zu halten. Die Struktur dafür beschreibt der Artikel IT-Notfallplan: der eine Zettel, der im Ernstfall zählt.
Ein Trost: Es gibt keinen Nachweis, den Sie kaufen müssten. Das BSI schreibt in seinen FAQ zu § 30 Abs. 2 Nr. 4: „Ein allgemeines Zertifikat zum Nachweis der Anforderungen gibt es nicht.“ Wer Ihnen ein „NIS-2-Zertifikat“ verkauft, verkauft ein Produkt, das das Gesetz nicht kennt.
Was sollten Sie vorlegen können, wenn ein Auftraggeber fragt?
Sechs Dinge, alle ohne Beratungsprojekt machbar.
1. Eine Seite Übersicht über Ihre IT. Welche Systeme nutzen Sie, wo liegen die Daten, wer betreut sie.
2. Ein Berechtigungskonzept in Kurzform. Wer darf auf welche Ordner zugreifen, wie entstehen und enden Rechte bei Ein- und Austritt.
3. Zwei Faktoren beim Zugang von außen. Mehr-Faktor-Authentifizierung, also Passwort plus zweiter Nachweis, steht als Mindestmaßnahme in § 30 Abs. 2 Nr. 10 BSIG und wird fast immer abgefragt.
4. Einen benannten Ansprechpartner mit Erreichbarkeit. Name, Handynummer, Vertretung. Nicht „das Sekretariat“.
5. Einen Nachweis, dass Ihre Wiederherstellung funktioniert. Hier werden die meisten Fragebögen ehrlich. „Wir sichern täglich“ ist eine Behauptung. Ein datiertes Protokoll, aus dem hervorgeht, welche Daten wann testweise zurückgeholt wurden und wie lange das dauerte, ist ein Beleg. Betriebsfortführung, Backup-Management und Wiederherstellung stehen als Mindestmaßnahme in § 30 Abs. 2 Nr. 3 BSIG, deshalb fragt Ihr Auftraggeber danach. Wie eine Sicherung aufgebaut sein muss, damit ein Rückholtest überhaupt aussagekräftig ist, erklärt der Artikel Die 3-2-1-Backup-Regel einfach erklärt.
6. Eine dokumentierte Selbsteinschätzung. Das BSI bietet dafür den CyberRisikoCheck nach DIN SPEC 27076 an, gedacht insbesondere für Unternehmen mit weniger als 50 Beschäftigten. Ein IT-Dienstleister geht in einem ein- bis zweistündigen Interview 27 Anforderungen durch; Sie erhalten einen Bericht mit Punktzahl und priorisierten Handlungsempfehlungen. Das BSI stellt selbst klar: keine IT-Sicherheitszertifizierung, und eine NIS-2-Konformität lässt sich damit nicht erreichen.
Von diesen sechs Punkten lässt sich nur Nummer 5 objektiv belegen. Ein Restore-Protokoll ist entweder da oder nicht.
Welche Fristen gelten, und für wen?
Für betroffene Einrichtungen sieht § 32 Abs. 1 BSIG bei einem erheblichen Sicherheitsvorfall drei Stufen vor: eine frühe Erstmeldung unverzüglich, spätestens binnen 24 Stunden nach Kenntniserlangung; eine Meldung mit erster Bewertung binnen 72 Stunden; eine Abschlussmeldung spätestens einen Monat danach. Dauert der Vorfall an, tritt zunächst eine Fortschrittsmeldung an ihre Stelle (§ 32 Abs. 2 BSIG). Wann ein Vorfall „erheblich“ ist, kann laut BSI noch durch Rechtsverordnung präzisiert werden; das ist offen.
Für nicht betroffene Betriebe gilt das nicht. Eine Meldepflicht kann sie trotzdem treffen, nur aus einem anderen Gesetz: Sind personenbezogene Daten verletzt, meldet der Verantwortliche das nach Art. 33 Abs. 1 DSGVO der Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden ab Kenntnis, sofern ein Risiko für Rechte und Freiheiten nicht unwahrscheinlich ist. Das gilt unabhängig von der Betriebsgröße.
Warum Einkaufsabteilungen betroffener Unternehmen seit 2026 so hartnäckig nachfragen, erklärt § 38 BSIG: Er nimmt deren Geschäftsleitung persönlich in die Pflicht. Sie muss die Risikomanagementmaßnahmen umsetzen und überwachen, haftet bei schuldhafter Pflichtverletzung nach gesellschaftsrechtlichen Regeln und muss an Schulungen teilnehmen. Wer Ihnen den Fragebogen schickt, steht selbst dafür gerade.
Der Kern ist unspektakulär: Die meisten Betriebe müssen NIS-2 nicht erfüllen. Sie müssen nur belegen können, dass sie ihre Daten im Griff haben, wenn ein größerer Kunde fragt. Der Beleg ist fast immer derselbe: eine Sicherung, die nachweislich schon einmal zurückgespielt wurde.
Wie wir Sicherungen betreiben und die Wiederherstellung protokollieren, steht auf der Seite Backup und getestete Wiederherstellung.
Jeder verspricht Backups. Wir beweisen Wiederherstellung.
Häufige Fragen zu den NIS-2-Anforderungen
Ab wie vielen Mitarbeitern gilt NIS-2?
Die untere Schwelle liegt bei 50 Mitarbeitern oder alternativ einem Jahresumsatz und einer Jahresbilanzsumme von jeweils über 10 Millionen Euro (§ 28 Abs. 2 Nr. 3 BSIG). Die Größe allein reicht aber nicht: Das Unternehmen muss zusätzlich einer Einrichtungsart aus Anlage 1 oder 2 BSIG zuzuordnen sein. Einzelne Einrichtungsarten sind größenunabhängig erfasst.
Ist mein Handwerksbetrieb von NIS-2 betroffen?
In aller Regel nein. Handwerksleistungen sind in den Anlagen 1 und 2 BSIG nicht als Einrichtungsart aufgeführt, und die Größenschwelle wird bei 5 bis 30 Mitarbeitern ohnehin nicht erreicht. Anders kann es liegen, wenn der Betrieb zusätzlich eine Tätigkeit ausübt, die in den Anlagen steht, oder Teil eines größeren Unternehmensverbunds ist.
Muss ich mich beim BSI registrieren, wenn ich nicht betroffen bin?
Nein. Die Registrierungspflicht nach § 33 Abs. 1 BSIG trifft nur besonders wichtige und wichtige Einrichtungen sowie Domain-Name-Registry-Dienstleister. Prüfen müssen Sie das selbst: Das BSI teilt Betroffenheit nicht mit.
Mein Kunde schickt mir einen NIS-2-Fragebogen. Muss ich den ausfüllen?
Gesetzlich verpflichtet sind Sie dazu nicht, wenn Sie selbst nicht betroffen sind. Der Auftraggeber ist es aber: Nach § 30 Abs. 2 Nr. 4 BSIG muss er die Sicherheit seiner Lieferkette gewährleisten. Praktisch entscheidet Ihre Antwort deshalb oft über den Auftrag.
Gibt es eine NIS-2-Zertifizierung für den Mittelstand?
Nein. Das BSI stellt in seinen FAQ fest: „Ein allgemeines Zertifikat zum Nachweis der Anforderungen gibt es nicht.“ Auch der CyberRisikoCheck nach DIN SPEC 27076 ist laut BSI keine Zertifizierung. Was zählt, sind Nachweise über tatsächlich umgesetzte Maßnahmen.
Drohen mir Bußgelder, wenn ich nichts tue?
Nur bei Betroffenheit. Die Bußgeldtatbestände in § 65 BSIG knüpfen durchgehend an Pflichten besonders wichtiger und wichtiger Einrichtungen an; für Verstöße gegen die Registrierungspflicht sind bis zu 500.000 Euro vorgesehen (§ 65 Abs. 5 Nr. 5 BSIG). Ein nicht betroffener Betrieb kann nach diesem Gesetz nicht belangt werden. Verlieren kann er trotzdem: Aufträge.
Wann ist das NIS-2-Umsetzungsgesetz in Kraft getreten?
Am 6. Dezember 2025. Bundestag am 13. November 2025, Bundesrat am 21. November 2025, verkündet am 5. Dezember 2025. Das darin neu gefasste BSI-Gesetz trägt das Ausfertigungsdatum 2. Dezember 2025 und wurde zuletzt im Juli 2026 geändert.
Quellen
- https://www.gesetze-im-internet.de/bsig_2025/__28.html§ 28 BSIG, Besonders wichtige Einrichtungen und wichtige Einrichtungen. Belegt die Größenschwellen (Abs. 1 Nr. 4: mind. 250 Beschäftigte oder Umsatz über 50 Mio. € und Bilanzsumme über 43 Mio. €; Abs. 2 Nr. 3: mind. 50 Beschäftigte oder Umsatz und Bilanzsumme jeweils über 10 Mio. €), die größenunabhängigen Sonderfälle (Abs. 1 Nr. 1 und 2, Abs. 2 Nr. 1 und 2), die Vernachlässigbarkeitsregel (Abs. 3) und die Anwendung der KMU-Empfehlung 2003/361/EG (Abs. 4).Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/__30.html§ 30 BSIG, Risikomanagementmaßnahmen. Belegt die zehn Mindestmaßnahmen, insbesondere Abs. 2 Nr. 3 (Backup-Management und Wiederherstellung) und Abs. 2 Nr. 4 (Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern) sowie die Verhältnismäßigkeits- und Dokumentationspflicht in Abs. 1.Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/__32.html§ 32 Abs. 1 BSIG, Meldepflichten. Belegt die Fristen: Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat nach der 72-Stunden-Meldung.Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/__33.html§ 33 BSIG, Registrierungspflicht. Belegt die Frist von drei Monaten ab erstmaliger Betroffenheit (Abs. 1), die Meldung von Änderungen binnen zwei Wochen (Abs. 5) und die Festlegung der Verfahrenseinzelheiten durch das BSI (Abs. 6).Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/__38.html§ 38 BSIG. Belegt Umsetzungs- und Überwachungspflicht der Geschäftsleitung (Abs. 1), Haftung (Abs. 2) und Schulungspflicht (Abs. 3).Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/__65.html§ 65 BSIG, Bußgeldvorschriften. Belegt Abs. 2 Nr. 6 in Verbindung mit Abs. 5 Nr. 5: Geldbuße bis 500.000 € bei Verstoß gegen die Registrierungspflicht nach § 33 Abs. 1.Abgerufen: 2026-08-07
- https://www.gesetze-im-internet.de/bsig_2025/BJNR12D0B0025.htmlBSIG, Gesamtausgabe mit Fußnote und Anlagen. Belegt Ausfertigungsdatum 02.12.2025, Verkündung BGBl. 2025 I Nr. 301, Inkrafttreten am 06.12.2025 gemäß Art. 30 des Artikelgesetzes, letzte Änderung durch Art. 8 Abs. 1 G v. 23.07.2026 (BGBl. 2026 I Nr. 226) sowie die Sektorenlisten in Anlage 1 und Anlage 2.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/nis-2-regulierte-unternehmen_node.htmlBSI, NIS-2-regulierte Unternehmen. Belegt den Hinweis „Die gesetzliche Registrierungsfrist ist bereits abgelaufen" und die Registrierungspflicht gemäß § 33 Abs. 6 BSIG.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/BSI-Portal/NIS-2-Betroffenheitspruefung/nis-2-betroffenheitspruefung_node.htmlBSI, NIS-2-Betroffenheitsprüfung. Belegt, dass die Prüfung nur Orientierungshilfe und rechtlich nicht bindend ist, die Selbst-Identifizierung nicht ersetzt und auf §§ 28, 29 BSIG sowie den Anlagen 1 und 2 beruht.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-FAQ/NIS-2-FAQ-allgemein/FAQ-zu-NIS-2.htmlBSI, Fragen und Antworten zu NIS-2. Belegt: Beschluss Bundestag 13.11.2025, Bundesrat 21.11.2025, Verkündung 05.12.2025, Inkrafttreten 06.12.2025; die Prüfung der Betroffenheit ist durch die Betroffenen selbst durchzuführen, eine Mitteilung durch das BSI erfolgt nicht; zu § 30 Abs. 2 Nr. 4: „Ein allgemeines Zertifikat zum Nachweis der Anforderungen gibt es nicht."Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Lieferkette/NIS-2-Lieferkette.htmlBSI, #nis2know Sichere Lieferkette. Belegt: betroffene Einrichtungen sollten Zulieferer vertraglich zu Sicherheitsmaßnahmen verpflichten und sich dies nachweisen lassen; sie können unter Umständen nicht mehr mit jedem Anbieter zusammenarbeiten; empfohlene Vertragsinhalte (Risikomanagement, Bewältigung von Cybersicherheitsvorfällen, Patchmanagement); Hinweis, dass mit dem CyberRisikoCheck keine NIS-2-Konformität erreicht werden kann.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Pflichten/nis-2-pflichten.htmlBSI, NIS-2-Pflichten. Belegt die Zahl von rund 29.500 betroffenen Einrichtungen, den zweistufigen Registrierungsprozess und die Zusammenfassung der Meldefristen.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260601_NIS2_BSI-Portal.htmlBSI, Pressemitteilung vom 06.01.2026 „Zweiter Schritt zur NIS-2-Registrierung: BSI-Portal ab sofort freigeschaltet". Belegt die Zahl von rund 29.500 Unternehmen und Bundesinstitutionen und die Freischaltung des BSI-Portals.Abgerufen: 2026-08-07
- https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/KMU/CyberRisikoCheck/CyberRisikoCheck_node.htmlBSI, CyberRisikoCheck nach DIN SPEC 27076. Belegt Zielgruppe (insbesondere Unternehmen mit weniger als 50 Beschäftigten), Ablauf (ein- bis zweistündiges Interview, 27 Anforderungen in sechs Themenbereichen), Ergebnisbericht mit Punktzahl und Handlungsempfehlungen sowie den Hinweis, dass es sich um keine IT-Sicherheitszertifizierung handelt.Abgerufen: 2026-08-07
- https://www.destatis.de/DE/Themen/Branchen-Unternehmen/Unternehmen/Unternehmensregister/_inhalt.htmlStatistisches Bundesamt, Unternehmensregister. Belegt: 3,5 Millionen rechtliche Einheiten in Deutschland im Jahr 2024.Abgerufen: 2026-08-07
- https://dejure.org/gesetze/DSGVO/33.htmlArt. 33 Abs. 1 DSGVO. Belegt die Meldung an die Aufsichtsbehörde „unverzüglich und möglichst binnen 72 Stunden".Abgerufen: 2026-08-07